A medida que las redes empresariales se vuelven cada vez más complejas, comprender cómo se utilizan los recursos de Internet resulta fundamental para mantener la seguridad, la eficiencia operativa y el control. Las aplicaciones en la nube, los entornos de trabajo remoto, los dispositivos conectados y las infraestructuras distribuidas han ampliado considerablemente la presencia digital de las organizaciones modernas.
Para los administradores de TI y los equipos de seguridad, esta evolución plantea un desafío importante: mantener la visibilidad sobre la actividad de red y, al mismo tiempo, proteger a los usuarios, los dispositivos y la información crítica para el negocio.
Los informes de uso de Internet (Internet Usage Reporting) responden a esta necesidad proporcionando información estructurada sobre cómo se utiliza la conectividad a Internet dentro de la red de una organización. Desde la identificación de los dominios a los que se accede con mayor frecuencia hasta la detección de actividades potencialmente sospechosas, estos informes ayudan a las empresas a tomar decisiones fundamentadas sobre la gestión de redes y la ciberseguridad.
Pero ¿en qué consisten exactamente los informes de uso de Internet y cómo pueden utilizarlos las organizaciones para reforzar su postura de seguridad?
¿Qué son los informes de uso de Internet?
Los informes de uso de Internet consisten en la recopilación, el análisis y la presentación de datos sobre la actividad de Internet dentro de una red. Permiten a los equipos de TI comprender cómo interactúan los usuarios, dispositivos y aplicaciones con los recursos en línea durante un período determinado.
Un informe de uso de Internet normalmente organiza la actividad de red en información medible, lo que permite a los administradores identificar patrones de uso, investigar eventos inusuales y evaluar el cumplimiento de las políticas internas de acceso a Internet.
Según la tecnología de monitorización implementada, estos informes pueden incluir información sobre sitios web visitados, dominios consultados, marcas de tiempo de las conexiones, volúmenes de tráfico de red y eventos relacionados con la seguridad.
Para las organizaciones que gestionan múltiples sedes, empleados remotos o entornos de TI distribuidos, los informes centralizados pueden proporcionar una visión consolidada de la actividad de Internet en diferentes segmentos de red.
Por tanto, los informes de uso de Internet son mucho más que un registro de la actividad en línea: constituyen una fuente de inteligencia operativa que favorece la visibilidad de la red, la gestión de la seguridad y la toma de decisiones fundamentadas.
Informes de uso de Internet frente a monitorización del uso de Internet
Aunque ambos términos suelen utilizarse indistintamente, la monitorización del uso de Internet y la generación de informes de uso de Internet describen dos actividades complementarias.
La monitorización del uso de Internet (Internet Usage Monitoring) hace referencia a la observación continua y la recopilación de datos sobre la actividad de red. Las soluciones de monitorización registran eventos como conexiones, solicitudes DNS, flujos de tráfico o intentos de acceso a determinados recursos en línea.
Los informes de uso de Internet (Internet Usage Reporting), por su parte, transforman los datos recopilados en información estructurada que los administradores de TI pueden interpretar y utilizar.
La monitorización proporciona los datos de base, mientras que los informes permiten convertirlos en información útil mediante paneles de control, resúmenes, análisis históricos y otras herramientas analíticas.
En conjunto, estas capacidades ayudan a las organizaciones a pasar de una simple observación de la red a un enfoque más fundamentado de la gestión del acceso a Internet.
¿Qué información pueden proporcionar los informes de uso de Internet?
La información incluida en un informe de uso de Internet depende de la tecnología utilizada para recopilar los datos de actividad de red y del nivel de visibilidad disponible.
Las diferentes soluciones de reporting ofrecen distintas perspectivas sobre el uso de Internet, desde la actividad a nivel de dominio hasta el análisis detallado del tráfico de red.
1. Sitios web y dominios consultados
Uno de los objetivos más habituales de los informes de uso de Internet es comprender a qué recursos en línea se accede desde una red corporativa.
Los informes pueden identificar los dominios consultados con mayor frecuencia, las tendencias de acceso y los intentos de conexión a sitios web asociados con determinadas categorías de contenido.
Esta información ayuda a los administradores de TI a evaluar si la actividad de Internet se ajusta a las políticas de la organización y a identificar destinos potencialmente peligrosos.
Sin embargo, el nivel de detalle varía. Los informes basados en DNS permiten identificar los dominios consultados, mientras que obtener una visibilidad más detallada de las URL individuales puede requerir monitorización mediante proxies u otras tecnologías de inspección.
2. Actividad de Internet por usuario, dispositivo o red
Las organizaciones suelen necesitar comprender de dónde procede la actividad de Internet.
Según la arquitectura de monitorización y las integraciones de identidad disponibles, los sistemas de reporting pueden asociar la actividad con usuarios, dispositivos, direcciones IP, departamentos o ubicaciones de red específicas.
Este nivel de visibilidad resulta especialmente valioso para las empresas que operan con infraestructuras distribuidas o gestionan múltiples oficinas.
Para los proveedores de servicios gestionados (Managed Service Providers, MSP), también puede facilitar la supervisión centralizada de diferentes entornos de clientes.
3. Marcas de tiempo y patrones de uso
Los informes de actividad de Internet pueden proporcionar información histórica sobre cuándo se producen los eventos de red y cómo evolucionan los patrones de uso a lo largo del tiempo.
Mediante el análisis de las marcas de tiempo y las actividades recurrentes, los equipos de TI pueden identificar intentos de acceso inusuales, investigar incidentes y comprender cómo se utilizan los recursos de red en diferentes períodos.
Los informes históricos también facilitan la resolución de problemas y ayudan a los administradores a correlacionar la actividad de red con eventos operativos o de seguridad.
4. Consumo de ancho de banda y tráfico de red
Algunas soluciones de reporting del uso de Internet proporcionan métricas relacionadas con la utilización del ancho de banda, los volúmenes de transferencia de datos y el rendimiento de la red.
Estas mediciones ayudan a las organizaciones a identificar aplicaciones que consumen grandes cantidades de ancho de banda, evaluar la capacidad de la red e investigar problemas de rendimiento.
Sin embargo, los informes sobre ancho de banda generalmente requieren tecnologías capaces de medir los flujos de tráfico o los datos transferidos.
Los informes DNS, por sí solos, no permiten medir el volumen de datos intercambiados durante una sesión de Internet.
5. Solicitudes bloqueadas y eventos de seguridad
Las soluciones de reporting orientadas a la seguridad pueden registrar intentos de acceso a destinos maliciosos o restringidos.
Estos eventos pueden incluir solicitudes asociadas con sitios web de phishing, distribución de malware, dominios sospechosos o categorías de contenido restringidas por las políticas de seguridad corporativas.
El análisis de las solicitudes bloqueadas ayuda a los equipos de seguridad a evaluar la aplicación de las políticas e identificar exposiciones recurrentes a amenazas en línea.
Cuando se combinan con inteligencia de amenazas (Threat Intelligence), estos informes pueden proporcionar un contexto valioso para las investigaciones de ciberseguridad.

Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
¿Por qué necesitan las empresas informes de uso de Internet?
Los informes de uso de Internet respaldan diversos objetivos operativos y de seguridad. Su valor va más allá de comprender qué sitios web se consultan: ayudan a las organizaciones a mejorar la visibilidad, reforzar la gobernanza y tomar decisiones tecnológicas más fundamentadas.
Refuerzo de la ciberseguridad y detección de amenazas
La actividad de Internet puede proporcionar indicadores útiles de posibles incidentes de seguridad.
Las solicitudes repetidas a dominios sospechosos, los patrones de acceso inusuales o los intentos de conexión a destinos maliciosos conocidos pueden indicar exposición a phishing, malware u otras ciberamenazas.
Aunque los informes no permiten determinar automáticamente que un dispositivo ha sido comprometido, proporcionan información contextual que los equipos de seguridad pueden investigar.
Al integrar los datos de actividad de Internet en las operaciones de seguridad, las organizaciones pueden mejorar su capacidad para identificar riesgos y respaldar la respuesta a incidentes.
Mejora de la visibilidad de red y del control operativo
Las redes empresariales modernas incluyen plataformas en la nube, aplicaciones SaaS, endpoints remotos y múltiples dispositivos conectados a Internet.
Sin informes adecuados, los administradores pueden tener dificultades para comprender cómo interactúan estos recursos con los servicios externos.
Los informes de uso de Internet ayudan a los equipos de TI a mantener una mayor visibilidad sobre su infraestructura, evaluar los patrones de acceso e identificar posibles deficiencias en la gestión de la red.
Para las organizaciones inmersas en procesos de transformación digital, esta visibilidad adquiere una importancia creciente a medida que aumenta la complejidad de sus entornos de TI.
Apoyo a las políticas de acceso a Internet
Las organizaciones suelen implementar políticas de acceso a Internet para reducir los riesgos de seguridad y establecer un uso adecuado de los recursos corporativos.
Los informes ayudan a los administradores a evaluar cómo se aplican estas políticas en la práctica.
Por ejemplo, pueden poner de manifiesto intentos repetidos de acceso a categorías de contenido restringidas o identificar segmentos de red en los que podrían ser necesarios controles adicionales.
Esto favorece una gestión más coherente de las políticas entre departamentos, oficinas y entornos distribuidos.
Apoyo al cumplimiento normativo y la trazabilidad
Los informes de uso de Internet también pueden contribuir a auditorías internas, evaluaciones de seguridad y actividades relacionadas con el cumplimiento normativo.
Los registros históricos de actividad pueden ayudar a las organizaciones a documentar el funcionamiento de determinados controles de red e investigar eventos de seguridad.
Sin embargo, la recopilación de datos sobre la actividad de Internet también implica responsabilidades en materia de privacidad y protección de datos.
Las organizaciones deben considerar la normativa aplicable, la privacidad de los empleados, los requisitos de conservación de datos y los permisos de acceso al implementar sistemas de monitorización y reporting.
En los entornos sujetos al Reglamento General de Protección de Datos (RGPD) de la Unión Europea, el tratamiento de datos identificables sobre la actividad de Internet debe evaluarse de acuerdo con los requisitos legales pertinentes.
Por tanto, los sistemas de reporting deben implementarse con finalidades claramente definidas, medidas de protección adecuadas y prácticas proporcionadas de recopilación de datos.
Métodos y herramientas para generar informes de uso de Internet
No existe una única tecnología capaz de proporcionar todos los tipos de información sobre el uso de Internet.
Las organizaciones suelen seleccionar las herramientas de reporting en función de su infraestructura, sus objetivos de seguridad y el nivel de detalle requerido.
Las siguientes tecnologías representan algunos de los enfoques más habituales.
Registro y generación de informes DNS
El Sistema de Nombres de Dominio (Domain Name System, DNS) traduce los nombres de dominio en las direcciones IP necesarias para acceder a los servicios en línea.
Dado que muchas interacciones con Internet implican una resolución DNS, el registro y la generación de informes DNS (DNS Logging and Reporting) proporcionan una visibilidad valiosa sobre las solicitudes de dominio, las marcas de tiempo y los eventos de seguridad relacionados con DNS.
Mediante el análisis de la actividad DNS, los administradores de TI pueden identificar los dominios consultados con mayor frecuencia, investigar solicitudes sospechosas y detectar intentos de acceso a destinos maliciosos conocidos.
Esto hace que los informes DNS resulten especialmente útiles para la visibilidad de dominios, la monitorización de seguridad y la investigación de amenazas.
Sin embargo, su eficacia depende de factores como la visibilidad del tráfico DNS, la configuración de los endpoints, la atribución de identidad y el uso de mecanismos de resolución DNS cifrados o alternativos.
También es importante reconocer que los registros DNS no proporcionan un historial completo de navegación. Una solicitud DNS no confirma necesariamente que un sitio web haya sido visitado correctamente, y algunas conexiones pueden producirse sin una nueva consulta DNS.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Informes de firewall
Los firewalls supervisan y controlan el tráfico de red de acuerdo con políticas de seguridad predefinidas.
Sus capacidades de reporting proporcionan información sobre conexiones de red, direcciones de origen y destino, protocolos, estadísticas de tráfico y eventos relacionados con la aplicación de políticas, incluidos los intentos de conexión bloqueados.
Los informes de firewall son especialmente útiles para la seguridad de red y el control de acceso, ya que permiten a los administradores de TI analizar patrones de comunicación, identificar intentos de conexión no autorizados y evaluar la eficacia de las políticas de seguridad.
El nivel de información disponible sobre aplicaciones específicas depende de las capacidades de inspección y de la configuración del firewall.
Informes basados en proxies
Los proxies web proporcionan visibilidad sobre la actividad HTTP y HTTPS cuando el tráfico correspondiente pasa a través de ellos.
Según su modelo de implementación y sus capacidades de inspección, los informes de proxy pueden incluir solicitudes web, URL solicitadas, marcas de tiempo de acceso, categorías de contenido e infracciones de políticas.
Esto hace que el reporting basado en proxies resulte especialmente útil para el análisis de la actividad web y el control de contenidos, ayudando a las organizaciones a supervisar el acceso a los recursos en línea, investigar la actividad de navegación y aplicar las políticas corporativas de uso de Internet.
Las organizaciones que necesitan informes detallados sobre la actividad web pueden combinar soluciones de proxy con otras tecnologías de monitorización de red.
Sin embargo, la visibilidad sobre el tráfico cifrado depende de la arquitectura técnica y debe tener en cuenta los requisitos de privacidad y las políticas de seguridad aplicables.
NetFlow e IPFIX
NetFlow e IPFIX son tecnologías diseñadas para recopilar y analizar información sobre los flujos de tráfico de red.
Proporcionan datos sobre los extremos de comunicación, los protocolos, los patrones de tráfico y los volúmenes de datos transferidos, lo que permite a los equipos de TI comprender cómo se utilizan los recursos de red.
Estas tecnologías son especialmente valiosas para el análisis del ancho de banda, la monitorización del tráfico y la planificación de capacidad.
Al examinar los flujos de tráfico, los administradores pueden identificar comunicaciones que consumen grandes cantidades de ancho de banda, investigar problemas de rendimiento de red y optimizar los recursos de infraestructura.
A diferencia de los informes DNS, que se centran en la actividad de resolución de dominios y pueden respaldar el análisis de seguridad a nivel DNS, NetFlow e IPFIX proporcionan principalmente visibilidad sobre las características del tráfico de red, en lugar de centrarse en la categorización de dominios o la prevención de amenazas.
Cómo elegir una solución de informes de uso de Internet
Seleccionar el software adecuado para generar informes de uso de Internet requiere que las organizaciones evalúen algo más que la cantidad de datos recopilados.
El objetivo debe ser obtener información relevante y fiable que respalde las decisiones operativas y de seguridad sin introducir una complejidad de gestión innecesaria.
Hay varios factores que merecen especial atención.
Visibilidad y nivel de detalle de los informes: Determinar si la organización necesita información a nivel de dominio, visibilidad de URL individuales, atribución de actividad a usuarios, métricas de ancho de banda o una combinación de estas capacidades.
Gestión centralizada: Para las organizaciones distribuidas y los MSP, el acceso centralizado a la información de reporting puede reducir la complejidad operativa y mejorar la coherencia entre diferentes entornos.
Integración con la seguridad: Los informes adquieren mayor valor cuando pueden correlacionarse con inteligencia de amenazas, políticas de seguridad y otros controles de ciberseguridad.
Escalabilidad y rendimiento: La arquitectura de reporting debe admitir un número creciente de usuarios, dispositivos y ubicaciones de red sin generar cuellos de botella innecesarios en el rendimiento.
Protección y conservación de datos: Los administradores deben evaluar los permisos de acceso, los períodos de conservación, la minimización de datos y otros controles relevantes para la protección de los registros de actividad.
Eficiencia operativa: Los paneles de control, las funciones de búsqueda, el análisis histórico y las opciones de exportación de datos disponibles pueden ayudar a los equipos de TI a reducir el tiempo necesario para investigar eventos de red.
Para los MSP y proveedores de servicios de TI, también pueden ser importantes otros aspectos, como la separación de datos por cliente, la administración delegada y la capacidad de ofrecer servicios de seguridad coherentes a múltiples organizaciones.
En definitiva, la solución más adecuada depende del tipo de visibilidad requerido y de cómo se utilizará la información de los informes.
Informes DNS: cómo transformar los datos de actividad de Internet en información de seguridad
Los informes tradicionales de uso de Internet ayudan a las organizaciones a comprender cómo se utilizan los recursos en línea.
Sin embargo, la visibilidad por sí sola no impide que los usuarios o dispositivos intenten acceder a destinos maliciosos.
Esta distinción adquiere especial importancia cuando los informes de actividad de Internet se consideran parte de una estrategia de ciberseguridad más amplia.
¿Cómo pueden las organizaciones pasar de comprender la actividad de Internet a reducir activamente la exposición a las amenazas en línea?
Un enfoque consiste en combinar la visibilidad a nivel DNS con el filtrado DNS y la inteligencia de amenazas.
Los informes DNS proporcionan información sobre las solicitudes de resolución de dominios, mientras que el filtrado DNS puede aplicar políticas de seguridad antes de que se establezcan conexiones con dominios prohibidos o maliciosos conocidos.
La importancia de la seguridad DNS también queda reflejada en un incidente de 2026 publicado por BleepingComputer, en el que los atacantes manipularon la configuración DNS de gateways Wi-Fi comprometidos para redirigir a los usuarios hacia páginas fraudulentas de inicio de sesión de Microsoft 365.
Este caso pone de manifiesto por qué proteger la infraestructura DNS constituye un componente importante de una estrategia de seguridad de red más amplia.
En este sentido, la combinación de seguridad DNS e informes DNS puede respaldar diversas actividades de ciberseguridad.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Identificación de dominios potencialmente maliciosos
La actividad DNS puede revelar solicitudes asociadas con campañas de phishing, infraestructuras de malware u otros recursos en línea sospechosos.
Cuando las solicitudes DNS se evalúan mediante fuentes de inteligencia de amenazas continuamente actualizadas, las organizaciones pueden identificar destinos potencialmente peligrosos y aplicar los controles de acceso adecuados.
Los equipos de seguridad también pueden utilizar los registros disponibles de actividad DNS para investigar solicitudes recurrentes y evaluar si es necesario realizar análisis adicionales de los endpoints.
Análisis de los intentos de acceso bloqueados
Los informes de solicitudes DNS bloqueadas pueden ayudar a los administradores a comprender qué políticas de seguridad se están activando y qué categorías de amenazas en línea se están detectando.
Por ejemplo, los intentos repetidos de resolver dominios maliciosos conocidos pueden justificar una investigación adicional del dispositivo o segmento de red de origen.
Por tanto, la información sobre las solicitudes bloqueadas puede contribuir a la monitorización de seguridad y a la optimización de las políticas.
Mejora de la seguridad en redes distribuidas
Para las organizaciones que gestionan múltiples ubicaciones, los controles de seguridad basados en DNS pueden proporcionar una capa de protección coherente en las redes y dispositivos compatibles.
La gestión centralizada de políticas puede ayudar a los equipos de TI a mantener reglas de acceso a Internet uniformes, reduciendo al mismo tiempo el esfuerzo administrativo asociado con los entornos distribuidos.
Para los MSP, el filtrado DNS también puede representar un componente valioso dentro de un servicio gestionado de ciberseguridad más amplio.
No obstante, la seguridad DNS debe complementar, y no sustituir, la protección de endpoints, los firewalls y otros controles de seguridad.
Informes de uso de Internet con FlashStart: de la visibilidad de red a la seguridad proactiva
Comprender cómo se utilizan los recursos de Internet es una parte importante de la gestión de redes.
Sin embargo, las organizaciones necesitan algo más que datos de tráfico sin procesar: necesitan información estructurada que les ayude a identificar riesgos de seguridad, evaluar las políticas de navegación y mantener el control de su infraestructura digital.
FlashStart combina los informes de uso de Internet con el filtrado DNS basado en la nube, proporcionando a las organizaciones información detallada sobre la actividad DNS junto con una protección preventiva frente a destinos en línea maliciosos y no deseados.
Monitorización en tiempo real e informes históricos de uso de Internet
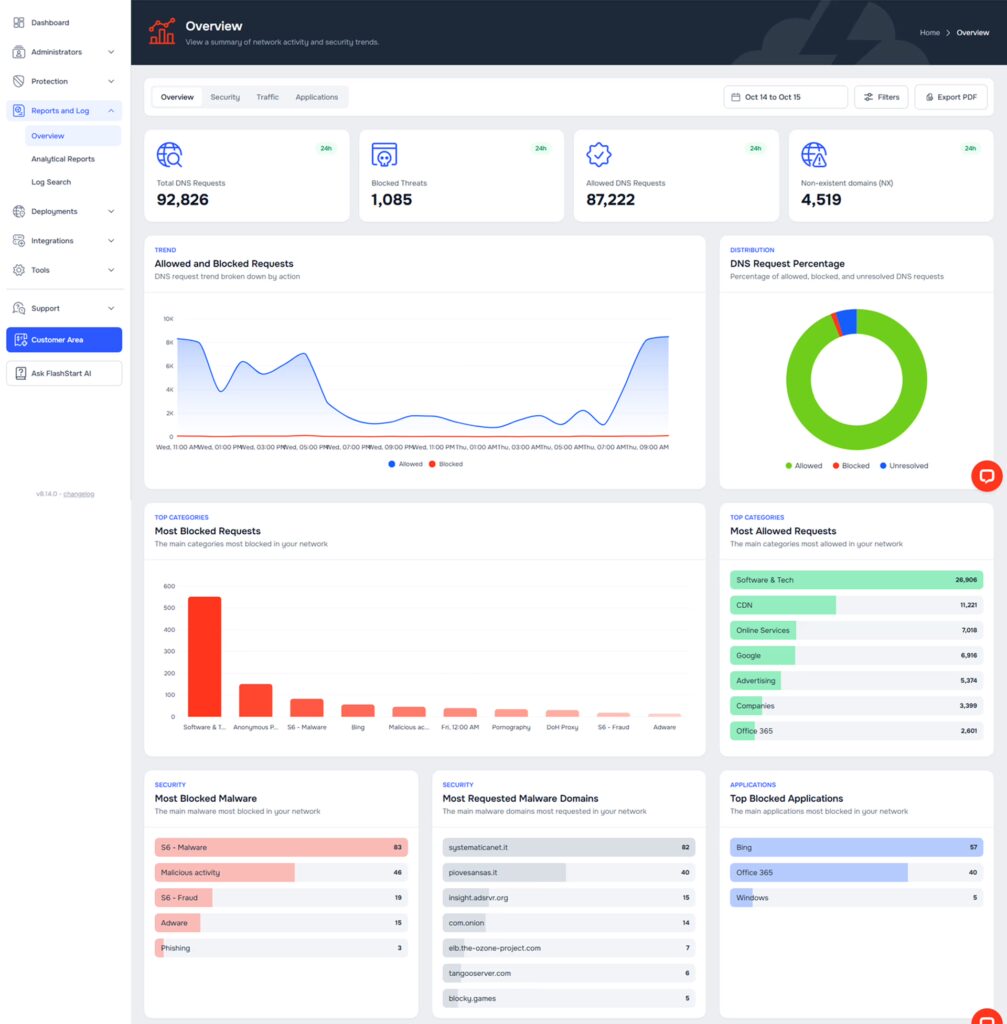
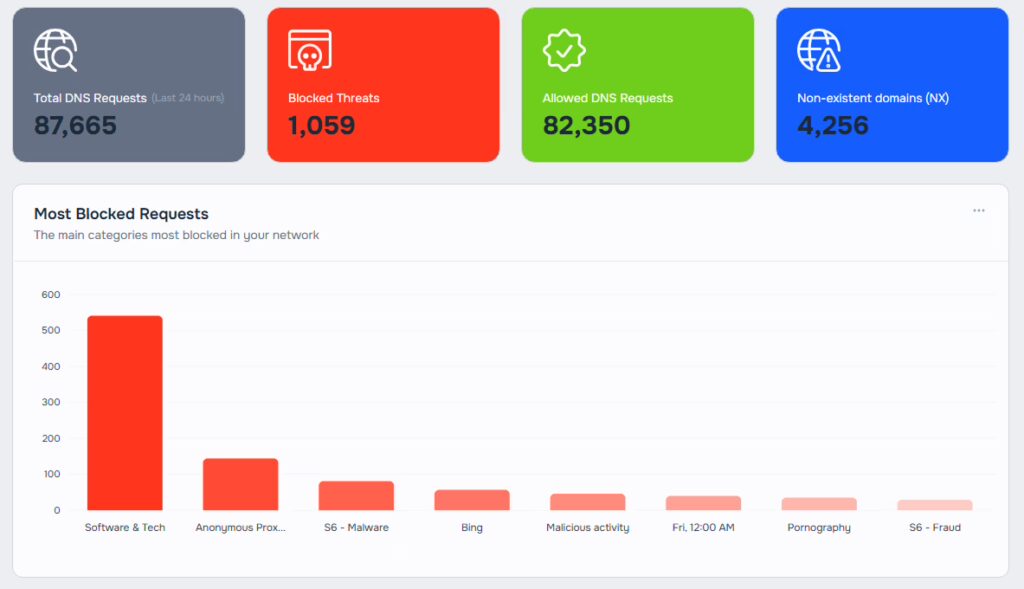
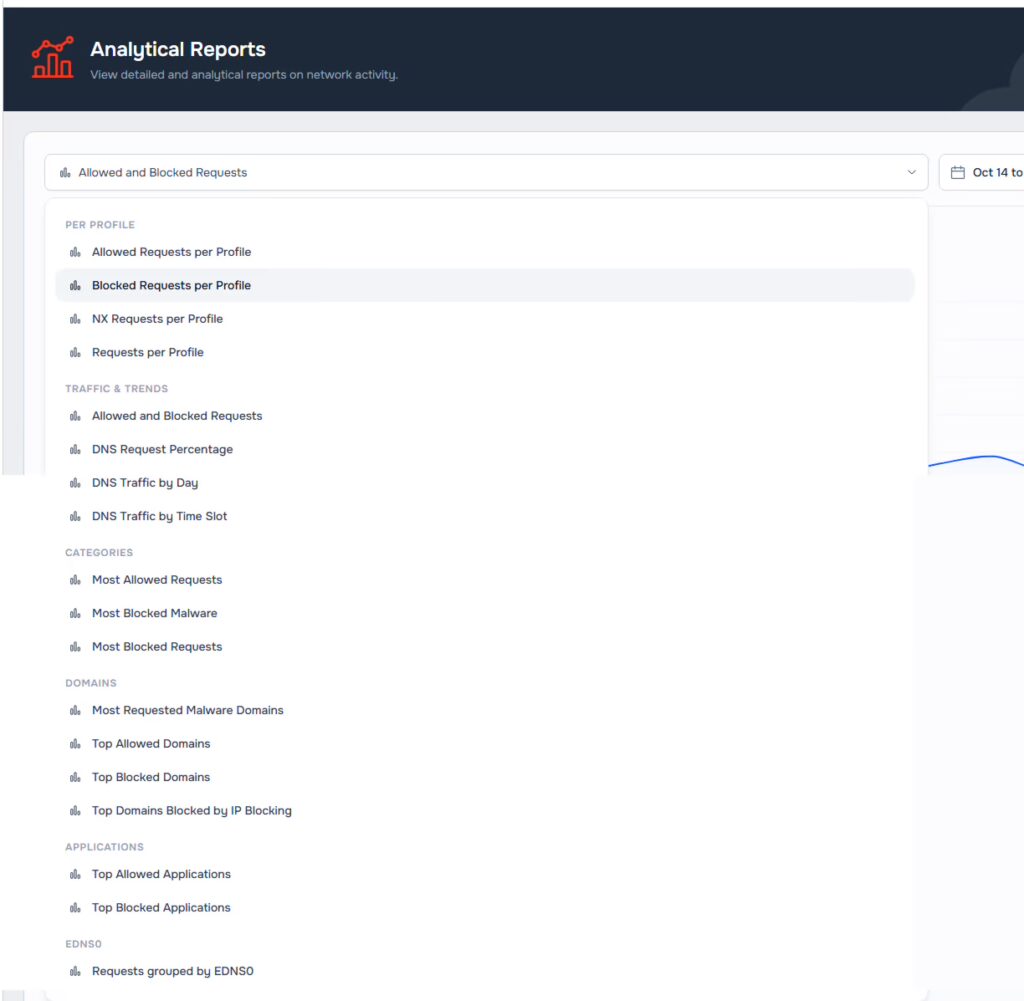
FlashStart ofrece más de 20 informes predefinidos que abarcan la actividad de Internet, las amenazas bloqueadas, el filtrado de contenidos, la geolocalización y las tendencias de uso.
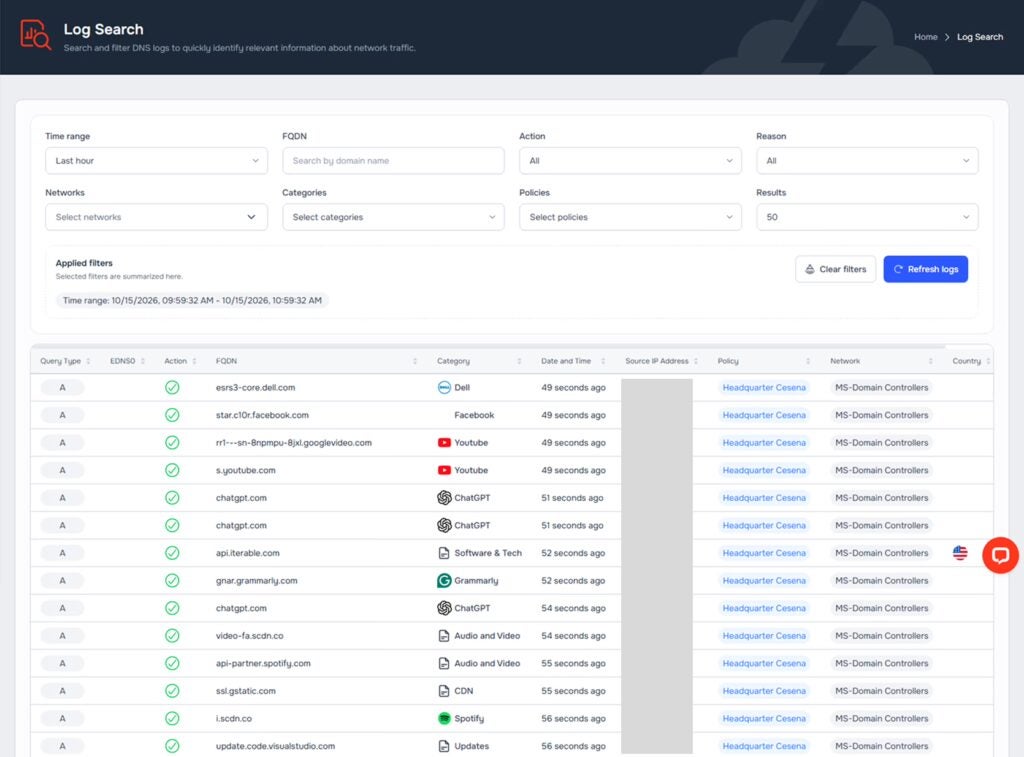
A través de su panel de control centralizado, los administradores de TI pueden analizar las solicitudes DNS en tiempo real o consultar hasta seis meses de datos históricos.
Los informes proporcionan visibilidad sobre diversos aspectos importantes de la actividad de red, entre ellos:
- Solicitudes DNS permitidas y bloqueadas: Comprender cómo se aplican las políticas de acceso a Internet en toda la red.
- Malware y eventos de seguridad: Identificar dominios maliciosos bloqueados e investigar solicitudes potencialmente peligrosas.
- Categorías de contenido: Analizar los patrones de acceso relacionados con diferentes categorías de recursos en línea.
- Información sobre dominios y geolocalización: Examinar los destinos solicitados y su contexto geográfico.
- Actividad a lo largo del tiempo: Identificar tendencias recurrentes y analizar la actividad de red durante diferentes períodos.
FlashStart también proporciona registros DNS consultables e informes analíticos que pueden exportarse en formato PDF, facilitando las revisiones de seguridad, la resolución de problemas y el análisis operativo.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Informes centralizados para organizaciones y MSP
La gestión de la actividad de Internet se vuelve más compleja cuando intervienen múltiples redes, ubicaciones o clientes.
FlashStart es compatible con entornos multi-tenant, lo que permite a los proveedores de servicios gestionar los informes de forma independiente para diferentes clientes, manteniendo la separación entre sus respectivos entornos.
Para los MSP, esta capacidad puede favorecer una prestación de servicios más coherente, mejorar la visibilidad operativa y proporcionar información útil para las revisiones de seguridad de sus clientes.
Al mismo tiempo, el enfoque de reporting de FlashStart está diseñado para respetar la privacidad de los usuarios, evitando la conservación y el análisis de datos personales individuales de navegación, tal como se describe en su documentación sobre informes.
Combinación de informes de uso de Internet y prevención de amenazas DNS
¿Qué hace que los informes de uso de Internet sean más valiosos para la ciberseguridad?
La capacidad de conectar la visibilidad de red con los controles de seguridad preventiva.
La tecnología de filtrado DNS de FlashStart evalúa las solicitudes de dominio según las políticas de seguridad y la inteligencia de amenazas, ayudando a prevenir el acceso a destinos maliciosos asociados con phishing, malware y otras amenazas en línea.
Sus capacidades de reporting proporcionan posteriormente a los administradores información sobre solicitudes bloqueadas, eventos de seguridad y patrones de acceso a Internet.
Esta combinación ayuda a las organizaciones a superar la monitorización pasiva y adoptar un enfoque más proactivo de la protección de red.
Descubre FlashStart Network Usage Reporting y conoce cómo la visibilidad DNS, los informes centralizados y la prevención de amenazas pueden reforzar tu estrategia de seguridad en Internet.
Preguntas frecuentes sobre los informes de uso de Internet
¿Qué es un informe de uso de Internet?
Un informe de uso de Internet es un resumen estructurado de la actividad de Internet recopilada en una red. Según la solución de monitorización, puede incluir dominios consultados, eventos de conexión, marcas de tiempo, consumo de ancho de banda e información relacionada con la seguridad.
¿Cómo puedo monitorizar el uso de Internet en mi red?
Puedes monitorizar el uso de Internet mediante tecnologías como el registro de actividad DNS, los informes de firewall, los servidores proxy y la monitorización de flujos de tráfico de red.
El enfoque adecuado depende de si necesitas visibilidad sobre dominios, solicitudes web, volúmenes de tráfico o eventos de seguridad.
¿Los informes de uso de Internet permiten ver los sitios web visitados?
Algunas soluciones de reporting permiten identificar los sitios web visitados o las URL solicitadas, dependiendo de sus capacidades de inspección.
Los informes basados en DNS generalmente identifican los dominios consultados, en lugar de proporcionar historiales completos de navegación o URL de páginas individuales.
¿Cuál es la diferencia entre los informes de uso de Internet y la monitorización del ancho de banda?
Los informes de uso de Internet constituyen un concepto más amplio que puede incluir actividad web, solicitudes de dominio, eventos de seguridad y estadísticas de tráfico.
La monitorización del ancho de banda mide específicamente el consumo de datos de red y las velocidades de transferencia.
¿Se pueden utilizar los registros DNS para monitorizar la actividad de Internet?
Sí. Los registros DNS pueden proporcionar información sobre las solicitudes de resolución de dominios y la actividad relacionada.
Sin embargo, no registran todas las conexiones a Internet ni demuestran que se haya visitado correctamente un sitio web determinado.
¿Cómo pueden utilizar los MSP los informes de uso de Internet?
Los MSP pueden utilizar la información de reporting para facilitar la supervisión de redes, investigar eventos de seguridad, documentar la actividad del servicio e identificar riesgos potenciales en los entornos de sus clientes.
Las capacidades de reporting disponibles dependen de las tecnologías implementadas y de su arquitectura de gestión.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.