Con la crescente complessità delle reti aziendali, comprendere come vengono utilizzate le risorse Internet è fondamentale per garantire sicurezza, efficienza operativa e controllo. Le applicazioni cloud, gli ambienti di lavoro da remoto, i dispositivi connessi e le infrastrutture distribuite hanno ampliato significativamente la superficie digitale delle organizzazioni moderne.
Per gli amministratori IT e i team di sicurezza, questa evoluzione introduce una sfida importante: mantenere la visibilità sulle attività di rete, proteggendo al contempo utenti, dispositivi e informazioni aziendali critiche.
L’Internet Usage Reporting risponde a questa esigenza fornendo informazioni strutturate su come viene utilizzata la connettività Internet all’interno della rete di un’organizzazione. Dall’identificazione dei domini più frequentemente raggiunti al rilevamento di attività potenzialmente sospette, questi report aiutano le aziende a prendere decisioni informate sulla gestione della rete e sulla cybersecurity.
Ma cosa comprende esattamente l’Internet Usage Reporting e come possono le organizzazioni utilizzarlo per rafforzare la propria sicurezza informatica?
Cos’è l’Internet Usage Reporting?
L’Internet Usage Reporting è il processo di raccolta, analisi e presentazione dei dati relativi all’attività Internet all’interno di una rete. Consente ai team IT di comprendere come utenti, dispositivi e applicazioni interagiscono con le risorse online in un determinato periodo.
Un report sull’utilizzo di Internet organizza generalmente l’attività di rete in informazioni misurabili, permettendo agli amministratori di identificare i modelli di utilizzo, analizzare eventi anomali e verificare il rispetto delle policy interne di accesso a Internet.
A seconda della tecnologia di monitoraggio utilizzata, questi report possono includere informazioni sui siti web visitati, sui domini richiesti, sugli orari delle connessioni, sui volumi di traffico di rete e sugli eventi legati alla sicurezza.
Per le organizzazioni che gestiscono più sedi, dipendenti da remoto o ambienti IT distribuiti, il reporting centralizzato può offrire una visione unificata dell’attività Internet nei diversi segmenti di rete.
L’Internet Usage Reporting è quindi molto più di un semplice registro delle attività online: rappresenta una fonte di informazioni operative che migliora la visibilità della rete, supporta la gestione della sicurezza e favorisce decisioni consapevoli.
Differenza tra Internet Usage Reporting e Internet Usage Monitoring
Sebbene vengano spesso utilizzati come sinonimi, Internet Usage Monitoring e Internet Usage Reporting descrivono due attività complementari.
L’Internet Usage Monitoring si riferisce all’osservazione continua e alla raccolta dei dati relativi all’attività di rete. Le soluzioni di monitoraggio registrano eventi come connessioni, richieste DNS, flussi di traffico o tentativi di accesso a specifiche risorse online.
L’Internet Usage Reporting, invece, trasforma i dati raccolti in informazioni strutturate che gli amministratori IT possono interpretare e utilizzare.
Il monitoraggio fornisce i dati di base, mentre il reporting li rende utilizzabili attraverso dashboard, riepiloghi, analisi storiche e altri strumenti analitici.
Insieme, queste funzionalità consentono alle organizzazioni di superare la semplice osservazione della rete e adottare un approccio più consapevole alla gestione dell’accesso a Internet.
Quali informazioni possono fornire i report sull’utilizzo di Internet?
Le informazioni contenute in un report sull’utilizzo di Internet dipendono dalla tecnologia impiegata per raccogliere i dati dell’attività di rete e dal livello di visibilità disponibile.
Le diverse soluzioni di reporting offrono prospettive differenti sull’utilizzo di Internet, dall’analisi delle attività a livello di dominio fino all’esame dettagliato del traffico di rete.
1. Siti web e domini raggiunti
Uno degli obiettivi più comuni dell’Internet Usage Reporting è comprendere quali risorse online vengono raggiunte dalla rete aziendale.
I report possono identificare i domini richiesti più frequentemente, le tendenze di accesso e i tentativi di raggiungere siti web associati a specifiche categorie di contenuti.
Queste informazioni aiutano gli amministratori IT a valutare se l’attività Internet è conforme alle policy aziendali e a individuare destinazioni potenzialmente rischiose.
Il livello di dettaglio, tuttavia, può variare. Il reporting basato sul DNS consente di identificare i domini richiesti, mentre una visibilità più granulare sui singoli URL può richiedere sistemi di monitoraggio basati su proxy o altre tecnologie di ispezione.
2. Attività Internet per utente, dispositivo o rete
Le organizzazioni hanno spesso bisogno di comprendere da dove ha origine l’attività Internet.
A seconda dell’architettura di monitoraggio e delle integrazioni disponibili per la gestione delle identità, i sistemi di reporting possono associare le attività a utenti, dispositivi, indirizzi IP, reparti o sedi di rete specifici.
Questo livello di visibilità è particolarmente utile per le aziende che operano con infrastrutture distribuite o gestiscono più uffici.
Per i Managed Service Provider (MSP), può inoltre supportare la supervisione centralizzata degli ambienti dei diversi clienti.
3. Timestamp e modelli di utilizzo
I report sull’attività Internet possono fornire informazioni storiche su quando si verificano gli eventi di rete e su come evolvono i modelli di utilizzo nel tempo.
Analizzando i timestamp e le attività ricorrenti, i team IT possono identificare tentativi di accesso insoliti, indagare sugli incidenti e comprendere come vengono utilizzate le risorse di rete nei diversi periodi.
Il reporting storico supporta inoltre le attività di troubleshooting e aiuta gli amministratori a correlare l’attività di rete con eventi operativi o di sicurezza.
4. Consumo di banda e traffico di rete
Alcune soluzioni di Internet Usage Reporting forniscono metriche relative all’utilizzo della larghezza di banda, ai volumi di dati trasferiti e al throughput di rete.
Queste misurazioni aiutano le organizzazioni a identificare le applicazioni che consumano più banda, valutare la capacità della rete e analizzare eventuali problemi di prestazioni.
Tuttavia, il monitoraggio del consumo di banda richiede generalmente tecnologie in grado di misurare i flussi di traffico o i dati trasferiti.
Il solo reporting DNS non misura il volume di dati scambiati durante una sessione Internet.
5. Richieste bloccate ed eventi di sicurezza
Le soluzioni di reporting orientate alla sicurezza possono registrare i tentativi di accesso a destinazioni malevole o soggette a restrizioni.
Questi eventi possono includere richieste associate a siti di phishing, distribuzione di malware, domini sospetti o categorie di contenuti limitate dalle policy di sicurezza aziendali.
L’analisi delle richieste bloccate aiuta i team di sicurezza a verificare l’applicazione delle policy e a identificare esposizioni ricorrenti alle minacce online.
Quando vengono integrati con informazioni di Threat Intelligence, questi report possono fornire un contesto prezioso per le indagini di cybersecurity.

Protezione DNS di nuova generazione, interamente basata sul cloud e sull'intelligenza artificiale, facile da attivare.
Perché le aziende hanno bisogno dell’Internet Usage Reporting?
I report sull’utilizzo di Internet supportano diversi obiettivi operativi e di sicurezza. Il loro valore va oltre la semplice comprensione dei siti web raggiunti: aiutano le organizzazioni a migliorare la visibilità, rafforzare la governance e prendere decisioni tecnologiche più consapevoli.
Rafforzare la cybersecurity e il rilevamento delle minacce
L’attività Internet può fornire indicatori utili per individuare potenziali incidenti di sicurezza.
Richieste ripetute verso domini sospetti, modelli di accesso insoliti o tentativi di raggiungere destinazioni malevole conosciute possono indicare un’esposizione a phishing, malware o altre minacce informatiche.
Sebbene il reporting non consenta di stabilire automaticamente se un dispositivo sia stato compromesso, fornisce informazioni contestuali che i team di sicurezza possono approfondire.
Integrando i dati sull’attività Internet nelle operazioni di sicurezza, le organizzazioni possono migliorare la capacità di identificare i rischi e supportare le attività di risposta agli incidenti.
Migliorare la visibilità della rete e il controllo operativo
Le moderne reti aziendali comprendono piattaforme cloud, applicazioni SaaS, endpoint remoti e numerosi dispositivi connessi a Internet.
Senza strumenti di reporting adeguati, gli amministratori possono avere difficoltà a comprendere come queste risorse interagiscano con i servizi esterni. L’Internet Usage Reporting aiuta i team IT a mantenere una maggiore visibilità sull’infrastruttura, valutare i modelli di accesso e individuare eventuali lacune nella governance della rete.
Per le organizzazioni impegnate nella trasformazione digitale, questa visibilità diventa sempre più rilevante con l’aumentare della complessità degli ambienti IT.
Supportare le policy di accesso a Internet
Le organizzazioni implementano spesso policy di accesso a Internet per ridurre i rischi di sicurezza e definire un utilizzo appropriato delle risorse aziendali.
Il reporting aiuta gli amministratori a verificare come queste policy vengono applicate nella pratica.
Ad esempio, i report possono evidenziare tentativi ripetuti di accesso a categorie di contenuti soggette a restrizioni o identificare segmenti di rete in cui potrebbero essere necessari controlli aggiuntivi.
Questo favorisce una gestione più uniforme delle policy tra reparti, uffici e ambienti distribuiti.
Supportare la conformità normativa e la tracciabilità
L’Internet Usage Reporting può contribuire anche agli audit interni, alle valutazioni di sicurezza e alle attività legate alla conformità normativa.
I registri storici delle attività possono aiutare le organizzazioni a documentare il funzionamento di determinati controlli di rete e ad analizzare gli eventi di sicurezza.
Tuttavia, la raccolta dei dati sull’attività Internet comporta anche responsabilità in materia di privacy e protezione dei dati.
Nell’implementazione dei sistemi di monitoraggio e reporting, le organizzazioni devono considerare le normative applicabili, la privacy dei dipendenti, i requisiti di conservazione dei dati e le autorizzazioni di accesso.
Negli ambienti soggetti al Regolamento generale sulla protezione dei dati (GDPR) dell’Unione Europea, il trattamento dei dati identificabili relativi all’attività Internet deve essere valutato alla luce dei requisiti legali pertinenti.
Il reporting dovrebbe quindi essere implementato con finalità chiare, adeguate misure di tutela e pratiche proporzionate di raccolta dei dati.
Metodi e strumenti per l’Internet Usage Reporting
Non esiste un’unica tecnologia in grado di fornire tutte le tipologie di informazioni sull’utilizzo di Internet.
Le organizzazioni scelgono generalmente gli strumenti di reporting in base alla propria infrastruttura, agli obiettivi di sicurezza e al livello di dettaglio richiesto.
Le tecnologie seguenti rappresentano alcuni degli approcci più comuni.
Logging e reporting DNS
Il Domain Name System (DNS) traduce i nomi di dominio negli indirizzi IP necessari per raggiungere i servizi online. Poiché molte interazioni su Internet coinvolgono la risoluzione DNS, il logging e il reporting DNS offrono una visibilità preziosa sulle richieste ai domini, sui timestamp e sugli eventi di sicurezza correlati al DNS.
Analizzando l’attività DNS, gli amministratori IT possono identificare i domini richiesti più frequentemente, esaminare le richieste sospette e rilevare tentativi di accesso a destinazioni malevole conosciute. Questo rende il reporting DNS particolarmente utile per la visibilità sui domini, il monitoraggio della sicurezza e l’analisi delle minacce.
La sua efficacia dipende tuttavia da fattori quali la visibilità sul traffico DNS, la configurazione degli endpoint, l’associazione delle attività alle identità e l’utilizzo di meccanismi di risoluzione DNS cifrati o alternativi.
È inoltre importante riconoscere che i log DNS non forniscono una cronologia di navigazione completa. Una richiesta DNS non conferma necessariamente che un sito web sia stato effettivamente visitato e alcune connessioni possono avvenire senza generare una nuova query DNS.
Protezione DNS di nuova generazione, interamente basata sul cloud e sull'intelligenza artificiale, facile da attivare.
Reporting dei firewall
I firewall monitorano e controllano il traffico di rete in base a policy di sicurezza predefinite. Le loro funzionalità di reporting forniscono informazioni su connessioni di rete, indirizzi di origine e destinazione, protocolli, statistiche di traffico ed eventi relativi all’applicazione delle policy, inclusi i tentativi di connessione bloccati.
Il reporting dei firewall è particolarmente utile per la sicurezza della rete e il controllo degli accessi, consentendo agli amministratori IT di analizzare i modelli di comunicazione, identificare tentativi di connessione non autorizzati e valutare l’efficacia delle policy di sicurezza.
Il livello di dettaglio delle informazioni disponibili sulle singole applicazioni dipende dalle capacità di ispezione e dalla configurazione del firewall.
Reporting basato su proxy
I proxy web offrono visibilità sulle attività HTTP e HTTPS quando il traffico interessato transita attraverso di essi. A seconda del modello di implementazione e delle capacità di ispezione, i report dei proxy possono includere richieste web, URL richiesti, timestamp degli accessi, categorie di contenuti e violazioni delle policy.
Questo rende il reporting basato su proxy particolarmente utile per l’analisi dell’attività web e il controllo dei contenuti, aiutando le organizzazioni a monitorare l’accesso alle risorse online, analizzare le attività di navigazione e applicare le policy aziendali sull’utilizzo di Internet.
Le organizzazioni che necessitano di report dettagliati sull’attività web possono combinare le soluzioni proxy con altre tecnologie di monitoraggio della rete. Tuttavia, la visibilità sul traffico cifrato dipende dall’architettura tecnica e deve tenere conto dei requisiti di privacy e delle policy di sicurezza applicabili.
NetFlow e IPFIX
NetFlow e IPFIX sono tecnologie progettate per raccogliere e analizzare le informazioni relative ai flussi di traffico di rete. Forniscono dati su endpoint di comunicazione, protocolli, modelli di traffico e volumi di dati trasferiti, consentendo ai team IT di comprendere come vengono utilizzate le risorse di rete.
Queste tecnologie sono particolarmente utili per l’analisi della larghezza di banda, il monitoraggio del traffico e la pianificazione della capacità. Esaminando i flussi di traffico, gli amministratori possono identificare le comunicazioni che consumano più banda, analizzare problemi di prestazioni e ottimizzare le risorse dell’infrastruttura.
A differenza del reporting DNS, che si concentra sull’attività di risoluzione dei domini e può supportare l’analisi della sicurezza a livello DNS, NetFlow e IPFIX offrono principalmente visibilità sulle caratteristiche del traffico di rete, piuttosto che sulla categorizzazione dei domini o sulla prevenzione delle minacce.
Come scegliere una soluzione di Internet Usage Reporting
La scelta di un software di Internet Usage Reporting richiede alle organizzazioni di valutare aspetti che vanno oltre la quantità di dati raccolti.
L’obiettivo dovrebbe essere ottenere informazioni pertinenti e affidabili, capaci di supportare le decisioni operative e di sicurezza senza introdurre inutili complessità gestionali.
Diversi fattori meritano particolare attenzione.
Visibilità e granularità del reporting: valutare se l’organizzazione necessita di informazioni a livello di dominio, visibilità sui singoli URL, associazione delle attività agli utenti, metriche sulla larghezza di banda o una combinazione di queste funzionalità.
Gestione centralizzata: per le organizzazioni distribuite e gli MSP, l’accesso centralizzato alle informazioni di reporting può ridurre la complessità operativa e migliorare l’uniformità tra i diversi ambienti.
Integrazione con la sicurezza: il reporting acquisisce maggiore valore quando i dati possono essere correlati con la Threat Intelligence, le policy di sicurezza e altri controlli di cybersecurity.
Scalabilità e prestazioni: l’architettura di reporting dovrebbe supportare un numero crescente di utenti, dispositivi e sedi di rete senza creare inutili colli di bottiglia nelle prestazioni.
Protezione e conservazione dei dati: gli amministratori dovrebbero valutare le autorizzazioni di accesso, i periodi di conservazione, la minimizzazione dei dati e gli altri controlli rilevanti per la protezione dei registri delle attività.
Efficienza operativa: dashboard, funzionalità di ricerca, analisi storiche e possibilità di esportazione dei dati possono aiutare i team IT a ridurre il tempo necessario per analizzare gli eventi di rete.
Per gli MSP e i fornitori di servizi IT, ulteriori aspetti da considerare possono includere la separazione degli ambienti dei clienti, l’amministrazione delegata e la capacità di erogare servizi di sicurezza uniformi a più organizzazioni.
In definitiva, la soluzione più appropriata dipende dal tipo di visibilità richiesto e da come verranno utilizzate le informazioni di reporting.
DNS Reporting: trasformare i dati sull’attività Internet in informazioni utili alla sicurezza
I tradizionali report sull’utilizzo di Internet aiutano le organizzazioni a comprendere come vengono utilizzate le risorse online.
Tuttavia, la sola visibilità non impedisce agli utenti o ai dispositivi di tentare di raggiungere destinazioni malevole.
Questa distinzione diventa particolarmente importante quando il reporting sull’attività Internet viene considerato come parte di una strategia di cybersecurity più ampia.
Come possono le organizzazioni passare dalla semplice osservazione dell’attività Internet alla riduzione attiva dell’esposizione alle minacce online?
Un approccio consiste nel combinare la visibilità a livello DNS con il filtraggio DNS e la Threat Intelligence.
Il reporting DNS fornisce informazioni sulle richieste di risoluzione dei domini, mentre il filtraggio DNS può applicare le policy di sicurezza prima che vengano stabilite connessioni verso domini vietati o notoriamente malevoli.
L’importanza della sicurezza DNS è evidenziata anche da un incidente del 2026 riportato da BleepingComputer, nel quale gli attaccanti hanno manipolato le impostazioni DNS di gateway Wi-Fi compromessi per reindirizzare gli utenti verso false pagine di accesso a Microsoft 365. Il caso dimostra perché proteggere l’infrastruttura DNS sia una componente importante di una strategia più ampia di sicurezza della rete.
In questo senso, la combinazione di DNS Security e DNS Reporting può supportare diverse attività fondamentali di cybersecurity.
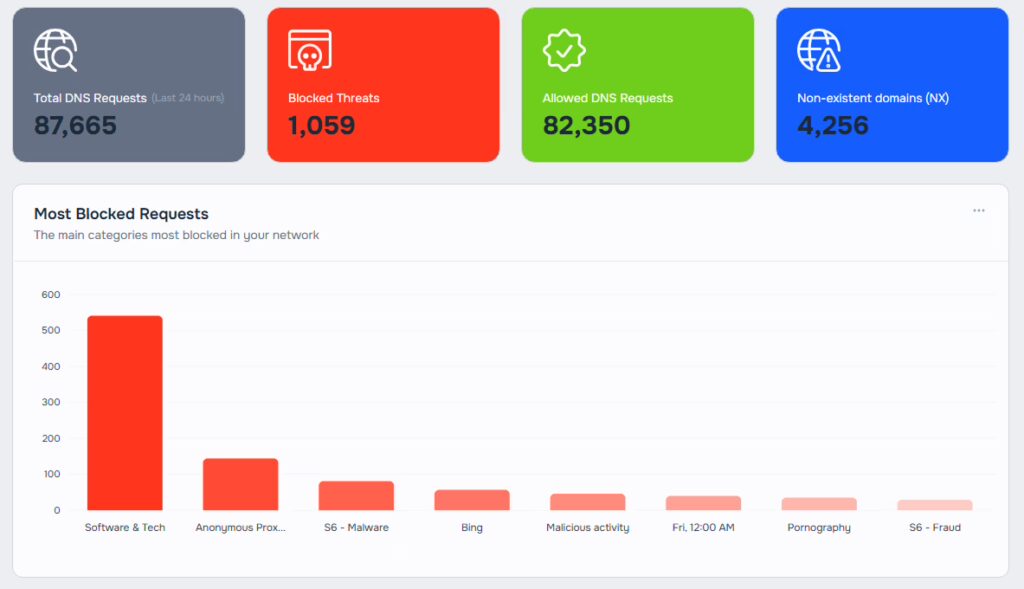
Protezione DNS di nuova generazione, interamente basata sul cloud e sull'intelligenza artificiale, facile da attivare.
Identificare domini potenzialmente malevoli
L’attività DNS può rivelare richieste associate a campagne di phishing, infrastrutture utilizzate per distribuire malware o altre risorse online sospette.
Quando le richieste DNS vengono confrontate con informazioni di Threat Intelligence costantemente aggiornate, le organizzazioni possono identificare destinazioni potenzialmente pericolose e applicare controlli di accesso adeguati.
I team di sicurezza possono inoltre utilizzare i registri disponibili delle attività DNS per analizzare le richieste ricorrenti e valutare se siano necessarie ulteriori verifiche sugli endpoint.
Comprendere i tentativi di accesso bloccati
I report sulle richieste DNS bloccate possono aiutare gli amministratori a comprendere quali policy di sicurezza vengono attivate e quali categorie di minacce online vengono intercettate.
Ad esempio, tentativi ripetuti di risolvere domini notoriamente malevoli possono giustificare ulteriori indagini sul dispositivo o sul segmento di rete da cui hanno origine.
Le informazioni sulle richieste bloccate possono quindi contribuire al monitoraggio della sicurezza e all’ottimizzazione delle policy.
Migliorare la sicurezza delle reti distribuite
Per le organizzazioni che gestiscono più sedi, i controlli di sicurezza basati sul DNS possono fornire un livello di protezione uniforme sulle reti e sui dispositivi supportati.
La gestione centralizzata delle policy può aiutare i team IT a mantenere regole coerenti di accesso a Internet, riducendo al contempo l’impegno amministrativo associato agli ambienti distribuiti.
Per gli MSP, il filtraggio DNS può inoltre rappresentare una componente importante di un servizio gestito di cybersecurity più ampio.
La sicurezza DNS dovrebbe tuttavia integrare, e non sostituire, la protezione degli endpoint, i firewall e gli altri controlli di sicurezza.
Internet Usage Reporting con FlashStart: dalla visibilità della rete alla sicurezza proattiva
Comprendere come vengono utilizzate le risorse Internet è un aspetto importante della gestione della rete. Tuttavia, le organizzazioni hanno bisogno di qualcosa di più dei semplici dati grezzi sul traffico: necessitano di informazioni strutturate che aiutino a identificare i rischi di sicurezza, valutare le policy di navigazione e mantenere il controllo sull’infrastruttura digitale.
FlashStart combina l’Internet Usage Reporting con il filtraggio DNS in cloud, offrendo alle organizzazioni informazioni dettagliate sull’attività DNS e, contemporaneamente, una protezione preventiva contro le destinazioni online malevole e indesiderate.
Monitoraggio in tempo reale e report storici sull’utilizzo di Internet
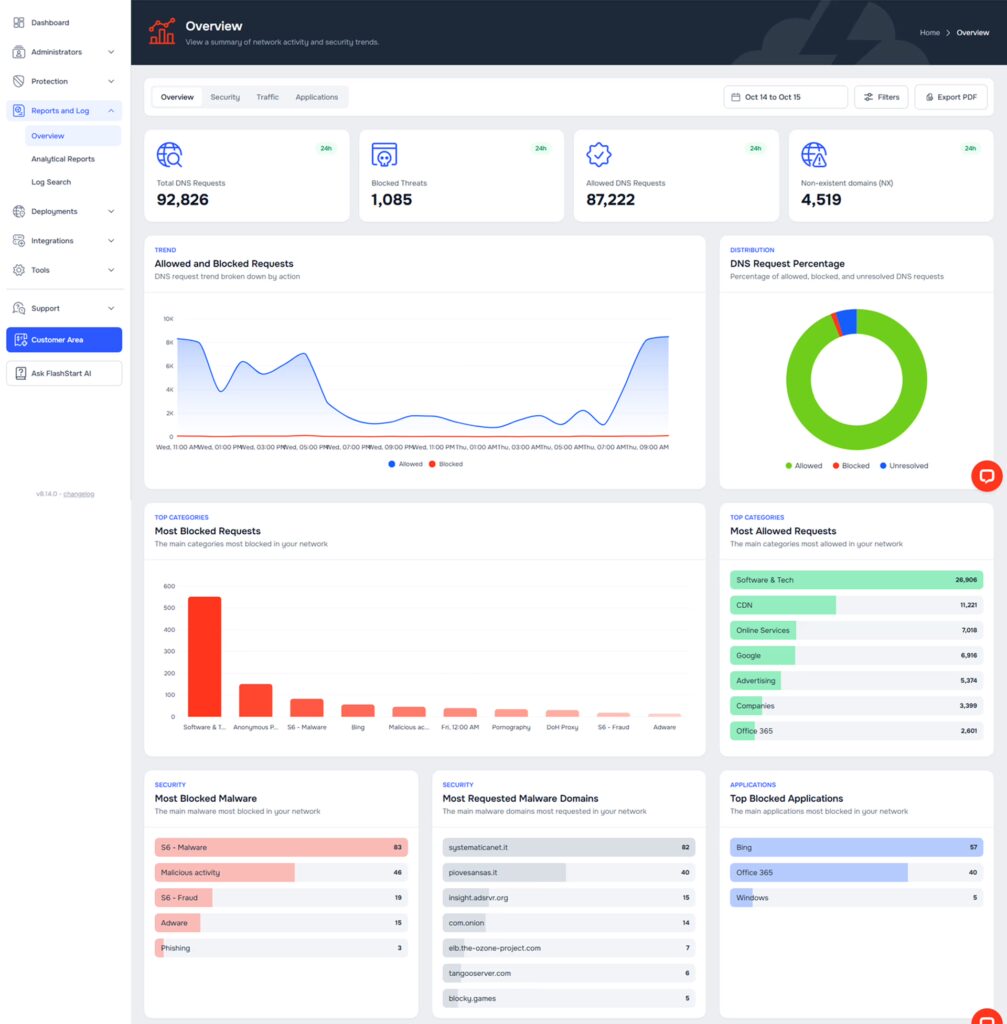
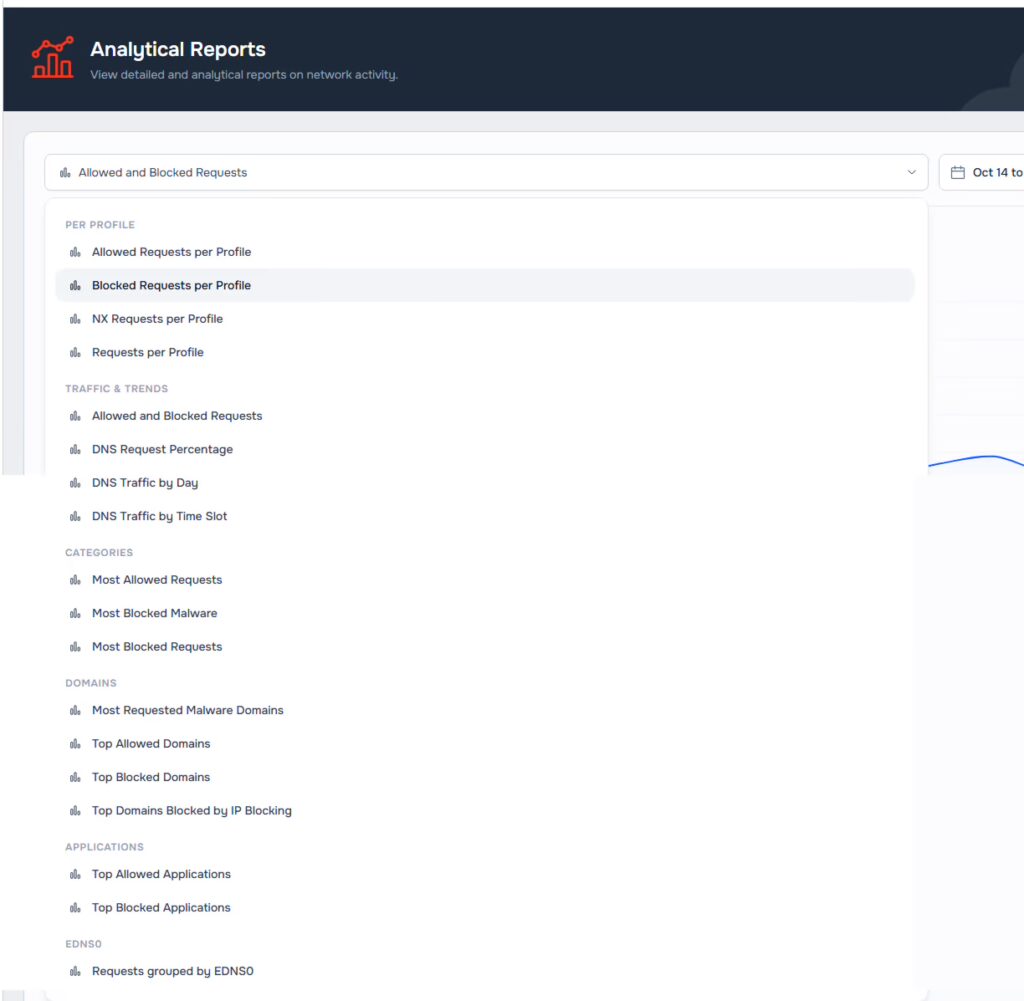
FlashStart mette a disposizione oltre 20 report predefiniti che coprono l’attività Internet, le minacce bloccate, il filtraggio dei contenuti, la geolocalizzazione e le tendenze di utilizzo.
Attraverso la dashboard centralizzata, gli amministratori IT possono analizzare le richieste DNS in tempo reale oppure consultare fino a sei mesi di dati storici.
I report offrono visibilità su diversi aspetti importanti dell’attività di rete, tra cui:
- Richieste DNS consentite e bloccate: comprendere come vengono applicate le policy di accesso a Internet all’interno della rete.
- Malware ed eventi di sicurezza: identificare i domini malevoli bloccati e analizzare le richieste potenzialmente pericolose.
- Categorie di contenuti: analizzare i modelli di accesso relativi alle diverse categorie di risorse online.
- Informazioni sui domini e geolocalizzazione: esaminare le destinazioni richieste e il relativo contesto geografico.
- Attività nel tempo: identificare tendenze ricorrenti e analizzare l’attività di rete in periodi differenti.
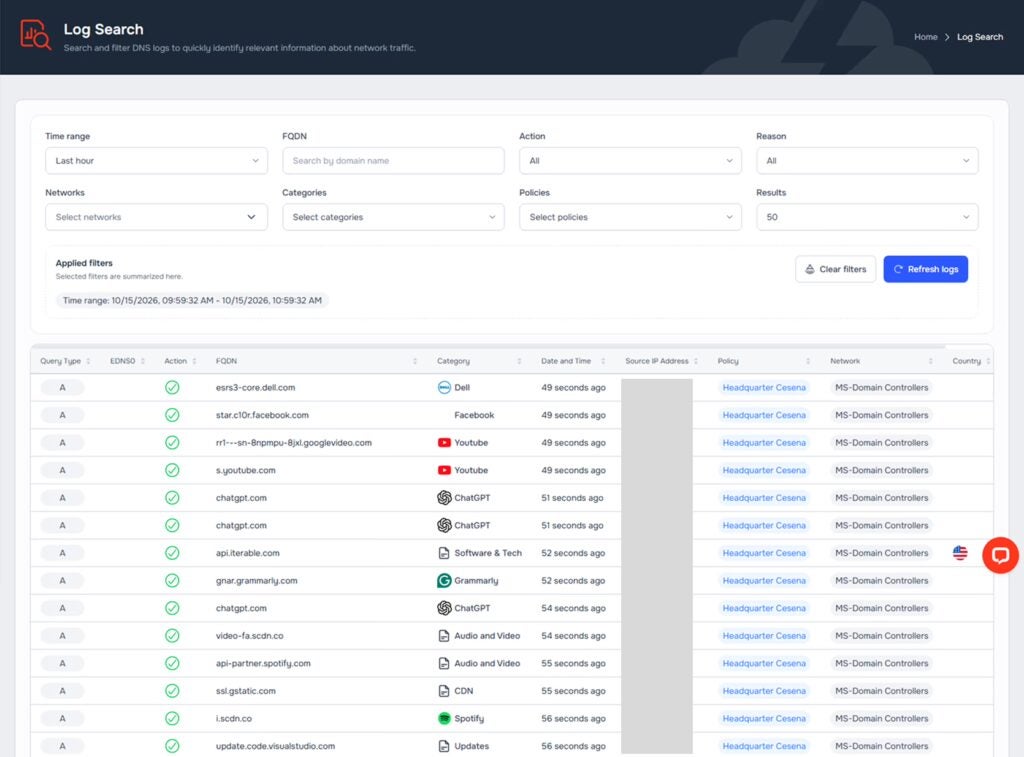
FlashStart fornisce inoltre log DNS consultabili tramite ricerca e report analitici esportabili in formato PDF, a supporto delle verifiche di sicurezza, delle attività di troubleshooting e delle analisi operative.
Protezione DNS di nuova generazione, interamente basata sul cloud e sull'intelligenza artificiale, facile da attivare.
Reporting centralizzato per organizzazioni e MSP
La gestione dell’attività Internet diventa più complessa quando sono coinvolte più reti, sedi o clienti.
FlashStart supporta ambienti multi-tenant, consentendo ai fornitori di servizi di gestire il reporting in modo indipendente per i diversi clienti, mantenendo la separazione tra i rispettivi ambienti.
Per gli MSP, questa funzionalità può favorire un’erogazione più uniforme dei servizi, migliorare la visibilità operativa e fornire informazioni utili per le verifiche di sicurezza dei clienti.
Allo stesso tempo, l’approccio di FlashStart al reporting è progettato per rispettare la privacy degli utenti, evitando la conservazione e l’analisi dei dati personali relativi alla navigazione individuale, come descritto nella documentazione dedicata al reporting.
Combinare l’Internet Usage Reporting con la prevenzione delle minacce DNS
Cosa rende l’Internet Usage Reporting ancora più utile per la cybersecurity?
La possibilità di collegare la visibilità della rete ai controlli di sicurezza preventivi.
La tecnologia di filtraggio DNS di FlashStart analizza le richieste ai domini confrontandole con le policy di sicurezza e le informazioni di Threat Intelligence, contribuendo a prevenire l’accesso a destinazioni malevole associate a phishing, malware e altre minacce online.
Le funzionalità di reporting forniscono poi agli amministratori informazioni sulle richieste bloccate, sugli eventi di sicurezza e sui modelli di accesso a Internet.
Questa combinazione consente alle organizzazioni di superare il monitoraggio passivo e adottare un approccio più proattivo alla protezione della rete.
Scopri FlashStart Network Usage Reporting e come la visibilità DNS, il reporting centralizzato e la prevenzione delle minacce possono rafforzare la tua strategia di sicurezza Internet.
Domande frequenti sull’Internet Usage Reporting
Cos’è un report sull’utilizzo di Internet?
Un report sull’utilizzo di Internet è un riepilogo strutturato delle attività Internet raccolte all’interno di una rete. A seconda della soluzione di monitoraggio, può includere domini richiesti, eventi di connessione, timestamp, consumo di larghezza di banda e informazioni relative alla sicurezza.
Come posso monitorare l’utilizzo di Internet sulla mia rete?
È possibile monitorare l’utilizzo di Internet attraverso tecnologie come il logging DNS, il reporting dei firewall, i server proxy e il monitoraggio dei flussi di rete. L’approccio più appropriato dipende dalla necessità di ottenere visibilità sui domini, sulle richieste web, sui volumi di traffico o sugli eventi di sicurezza.
I report sull’utilizzo di Internet possono mostrare i siti web visitati?
Alcune soluzioni di reporting possono identificare i siti web visitati o gli URL richiesti, a seconda delle loro capacità di ispezione. Il reporting basato sul DNS identifica generalmente i domini richiesti, anziché fornire cronologie di navigazione complete o gli URL delle singole pagine.
Qual è la differenza tra Internet Usage Reporting e monitoraggio della larghezza di banda?
L’Internet Usage Reporting è un concetto più ampio che può comprendere l’attività web, le richieste ai domini, gli eventi di sicurezza e le statistiche di traffico. Il monitoraggio della larghezza di banda misura invece specificamente il consumo di dati sulla rete e le velocità di trasferimento.
I log DNS possono essere utilizzati per monitorare l’attività Internet?
Sì. I log DNS possono fornire informazioni sulle richieste di risoluzione dei domini e sulle attività correlate. Tuttavia, non registrano tutte le connessioni Internet né dimostrano che un determinato sito web sia stato effettivamente visitato.
Come possono gli MSP utilizzare l’Internet Usage Reporting?
Gli MSP possono utilizzare le informazioni di reporting per supportare la supervisione della rete, analizzare gli eventi di sicurezza, documentare le attività di servizio e identificare potenziali rischi negli ambienti dei clienti. Le funzionalità di reporting disponibili dipendono dalle tecnologie implementate e dalla relativa architettura di gestione.
Protezione DNS di nuova generazione, interamente basata sul cloud e sull'intelligenza artificiale, facile da attivare.