Desde la perspectiva de la continuidad operativa, es muy común que una empresa instale una segunda conexión a Internet para seguir trabajando cuando falla la principal. El objetivo parece sencillo: si una línea deja de funcionar, el router utiliza la otra y los usuarios recuperan el acceso a sus aplicaciones. Sin embargo, hay una pregunta que también debe formar parte del diseño: ¿qué ocurre con el filtrado de seguridad durante ese cambio?
En una red con dos operadores, mantener la conectividad y mantener las políticas de protección son dos objetivos relacionados. La conexión de respaldo debe permitir trabajar, pero también conservar los controles que la organización ha establecido sobre el acceso a Internet.
La integración de FlashStart con MikroTik permite incorporar filtrado DNS a este escenario. Con un diseño adecuado, el router puede seguir utilizando el servicio de filtrado cuando entra en funcionamiento la segunda WAN. En esta entrada explicamos cómo plantear esa integración mediante DNS over HTTPS, qué detalles conviene revisar y cómo comprobar que la política sigue aplicándose después del cambio de conexión.
Dos conexiones a Internet, una misma política de seguridad
Una configuración Dual WAN conecta el router a dos accesos a Internet. Estos pueden trabajar con una línea principal y otra de respaldo, o repartir determinadas conexiones entre ambas. Aquí nos centraremos en el primer caso: la conmutación por fallo, también conocida como failover.
Pensemos en una oficina que utiliza fibra como conexión principal y un segundo operador como respaldo. En condiciones normales, los empleados acceden a sus herramientas por la fibra. Si esta deja de estar disponible, el MikroTik cambia la salida para recuperar la conectividad.
Desde el punto de vista del negocio, lo importante es que el equipo pueda continuar trabajando. Desde el punto de vista de la seguridad, también debemos comprobar que siguen vigentes las restricciones de navegación y el bloqueo de dominios establecidos por la organización.
El cambio de WAN puede modificar la IP pública de salida. Ese detalle importa cuando un servicio identifica la instalación por su dirección IP. Por eso, antes de configurar reglas, conviene definir cómo reconocerá FlashStart las consultas de nuestra red y cómo llegarán hasta su plataforma.
Qué aporta FlashStart a una red MikroTik
MikroTik gestiona funciones como el enrutamiento, la traducción de direcciones y las reglas del firewall. FlashStart añade una capa de filtrado DNS que permite aplicar decisiones sobre los dominios que consultan los dispositivos.
Esta separación facilita un planteamiento práctico: el MikroTik mantiene la conectividad de la red y FlashStart aplica la política de filtrado a las consultas que recibe. Para una empresa, el valor está en incorporar ese control a su infraestructura, con una política que debe comprobarse tanto en la conexión principal como en la de respaldo.
Conviene explicar también el alcance. El filtrado DNS no consiste en enviar todo el tráfico web a la nube para inspeccionar su contenido. En la integración descrita, FlashStart interviene en la resolución de nombres. Es una capa de protección que complementa el firewall y otras medidas de seguridad de la organización.
De hecho, la integración de Flashstart con routers DPI, es uno de los despliegues más recomendados para ciertas verticales o industrias. Entender esta diferencia ayuda a construir una solución ajustada a las necesidades del cliente y a explicar sus beneficios sin prometer una protección absoluta.
Por qué utilizar DNS over HTTPS en esta integración
DNS over HTTPS, o DoH, transporta las consultas DNS a través de una conexión HTTPS. En nuestro escenario, el MikroTik recibe las solicitudes de los equipos de la oficina y utiliza DoH para comunicarse con FlashStart.
El cifrado protege ese intercambio entre el router y el servicio DNS. No cifra automáticamente todos los tramos de la red ni sustituye la seguridad de las aplicaciones, pero aporta confidencialidad al transporte de esas consultas hacia el proveedor.
Para el administrador, la ventaja de este diseño es que existe un punto claro de control: los clientes consultan al MikroTik y este se comunica con el endpoint asignado por FlashStart. La guía oficial de DoH para MikroTik describe la configuración del certificado y de esa URL.
Diseñar un recorrido DNS sencillo y consistente
Antes de introducir comandos, debemos tener claro qué camino seguirán las consultas. La propuesta de esta entrada es la siguiente:
- Los dispositivos utilizan la dirección LAN del MikroTik como servidor DNS.
- El MikroTik responde con la información disponible en su caché o consulta a FlashStart mediante DoH.
- La conexión del router hacia FlashStart sale por la WAN disponible según la configuración de failover.
Este recorrido evita una confusión frecuente: configurar DoH en el router y, al mismo tiempo, redirigir las consultas de los usuarios directamente a un servidor DNS público por el puerto 53. En ese segundo caso, las consultas redirigidas no utilizan el resolvedor DoH del MikroTik.
La configuración debe responder a una única arquitectura. Si queremos que el MikroTik centralice las consultas y las envíe cifradas a FlashStart, los clientes deben utilizar su servicio DNS local.

Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Preparar el MikroTik y las dos conexiones
Partimos de una red con RouterOS v7 y un failover ya configurado. Esta guía se centra en integrar el filtrado; la configuración exacta de las WAN dependerá de los accesos contratados y de la topología existente.
Como ejemplo, utilizaremos una LAN 192.168.88.0/24, con el MikroTik en 192.168.88.1. Estos valores son orientativos y deben adaptarse a cada instalación.
Antes de activar el servicio, comprueba que el propio router tiene conectividad por las dos salidas. No basta con verificar que un ordenador navega: la comunicación DoH la inicia el MikroTik y también necesita una ruta válida.
Revisa asimismo que la fecha y la hora sean correctas, que la sincronización horaria funcione después de un reinicio y que dispongas de una copia de la configuración. Un despliegue ordenado permite identificar problemas y revertir cambios sin improvisar durante una incidencia.
Configurar la conexión con FlashStart
La guía de FlashStart incluye la descarga e importación del certificado raíz necesario para su procedimiento:
/tool fetch url=https://download.flashstart.com/fs_rootca/fs_rootca.pem
/certificate import file-name=fs_rootca.pem passphrase=””
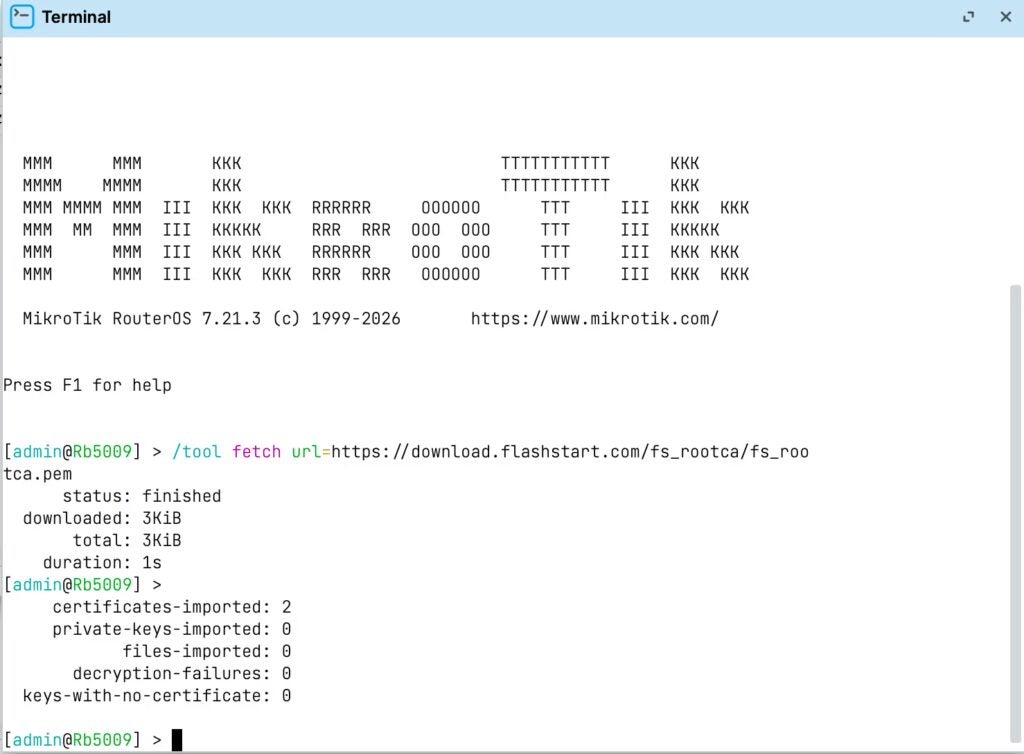
Verifica la procedencia del certificado y los requisitos aplicables a tu versión antes de incorporarlo. RouterOS dispone actualmente de certificados raíz integrados; no todas las versiones ni todos los servicios requieren el mismo procedimiento de importación. Puedes consultar este comportamiento en la documentación de certificados de MikroTik.
A continuación, configura la URL asignada a tu instalación, esto lo encuentras en la sección DOH, desde tu panel de administración Flashstart. Sustituye CODIGO_DEL_PANEL por el valor real:
/ip dns set use-doh-server=”https://doh.flashstart.com/CODIGO_DEL_PANEL” verify-doh-cert=yes
Al finalizar, podrás comprobar en la sección IP/DNS su configuración:
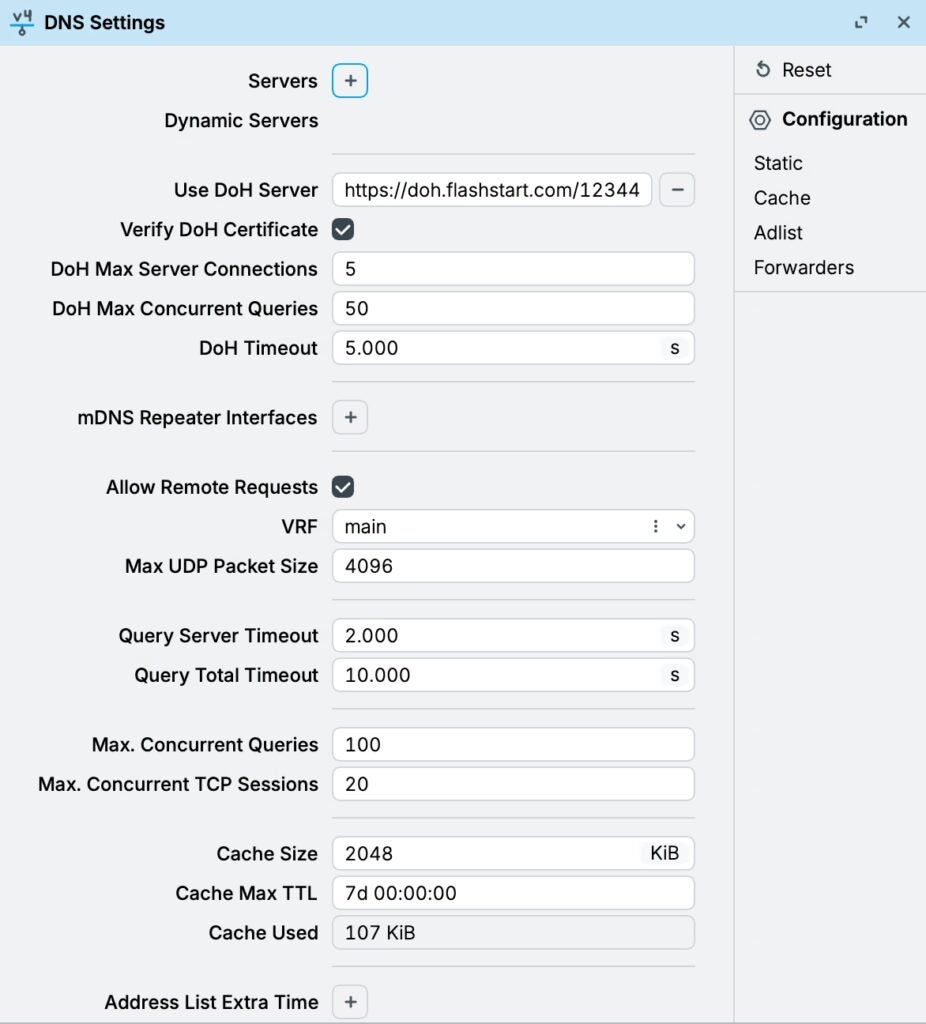
La validación del certificado debe permanecer activada. Si la conexión falla, revisa hora, cadena de confianza y conectividad. Desactivar esa comprobación no debería convertirse en la solución habitual a un error de configuración.
Hay otro detalle importante: antes de conectarse, el router debe resolver el nombre doh.flashstart.com. Conserva un mecanismo de resolución inicial adecuado. Eliminar todos los DNS convencionales sin proporcionar una alternativa puede impedir que DoH arranque correctamente.
MikroTik documenta el uso de servidores convencionales o una entrada estática para esa resolución inicial. También indica que un fallo de DoH no provoca una vuelta automática al DNS convencional para las consultas generales. Estos detalles están recogidos en su documentación de DNS.
Hacer que los equipos consulten al router
Para que el MikroTik atienda consultas de los clientes, habilita su servicio DNS:
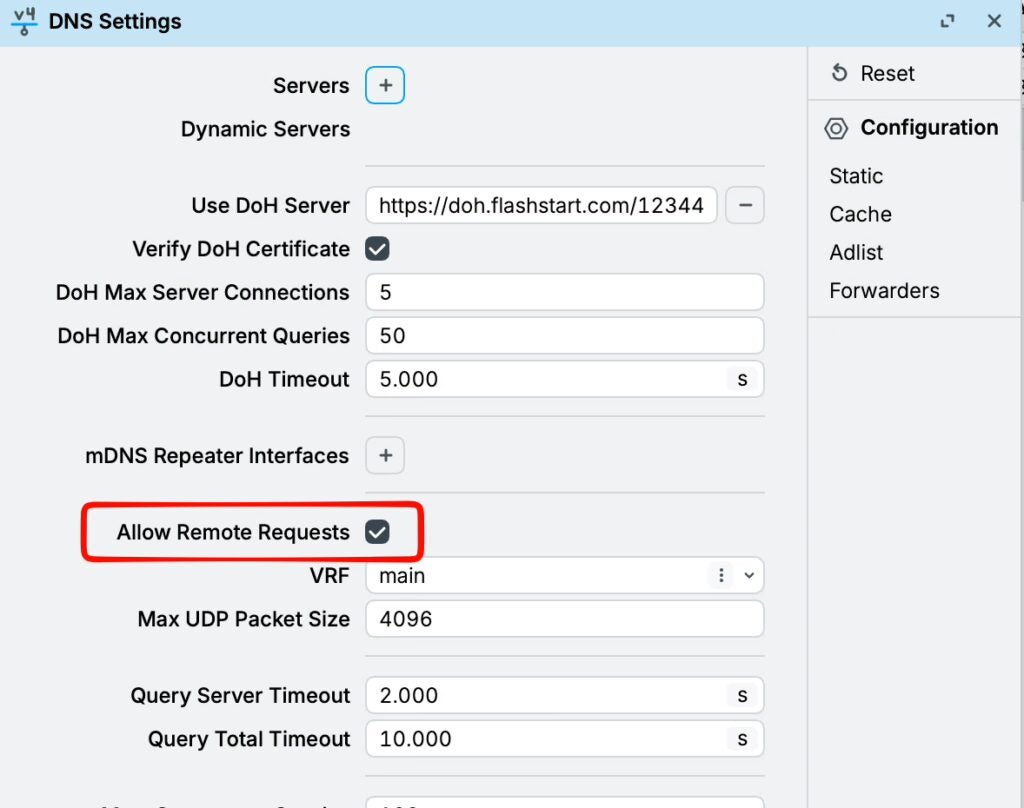
Configura el DHCP para anunciar la dirección LAN del router como servidor DNS. En nuestro ejemplo sería 192.168.88.1. Los equipos deberán renovar su concesión para recibir el cambio.
Antes de habilitarlo, revisa las reglas de acceso. El firewall debe permitir TCP y UDP 53 desde las redes autorizadas y bloquear las consultas procedentes de Internet. Al tratarse de un servicio del propio router, la cadena relevante es input.
Este punto merece atención: activar un servicio para la oficina no significa que deba quedar accesible desde las dos WAN. La documentación de MikroTik explica cómo evitar que el equipo actúe como resolvedor abierto.
En una LAN sencilla, también puedes redirigir hacia el router las consultas DNS convencionales que los clientes intenten enviar a otras direcciones:
/ip firewall nat
add chain=dstnat in-interface-list=LAN protocol=udp dst-port=53 action=redirect to-ports=53 comment=”DNS UDP de LAN al router”
add chain=dstnat in-interface-list=LAN protocol=tcp dst-port=53 action=redirect to-ports=53 comment=”DNS TCP de LAN al router”
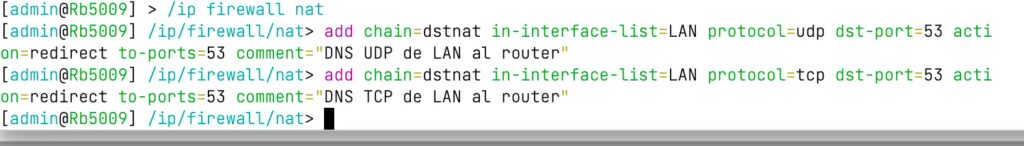
Estas reglas son ejemplos IPv4. La lista LAN debe contener las interfaces adecuadas, y cualquier servidor DNS interno o excepción autorizada debe contemplarse antes de aplicarlas. Revisa su orden respecto a las reglas existentes.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
¿Hay que cambiar algo en FlashStart cuando falla un operador?
Si el router MikroTik ya tiene un failover que permite al propio router acceder a Internet por ambas conexiones, no necesitas modificar la configuración DoH de FlashStart cuando cae la WAN principal. El router utilizará la conexión de respaldo para restablecer la comunicación con la misma URL DoH.
Por ejemplo, si la oficina utiliza fibra como acceso principal y 4G como respaldo, las consultas a FlashStart podrán salir por el 4G cuando el MikroTik detecte el fallo de la fibra. El cambio puede requerir unos segundos de recuperación, según la detección del fallo y el restablecimiento de la conexión.
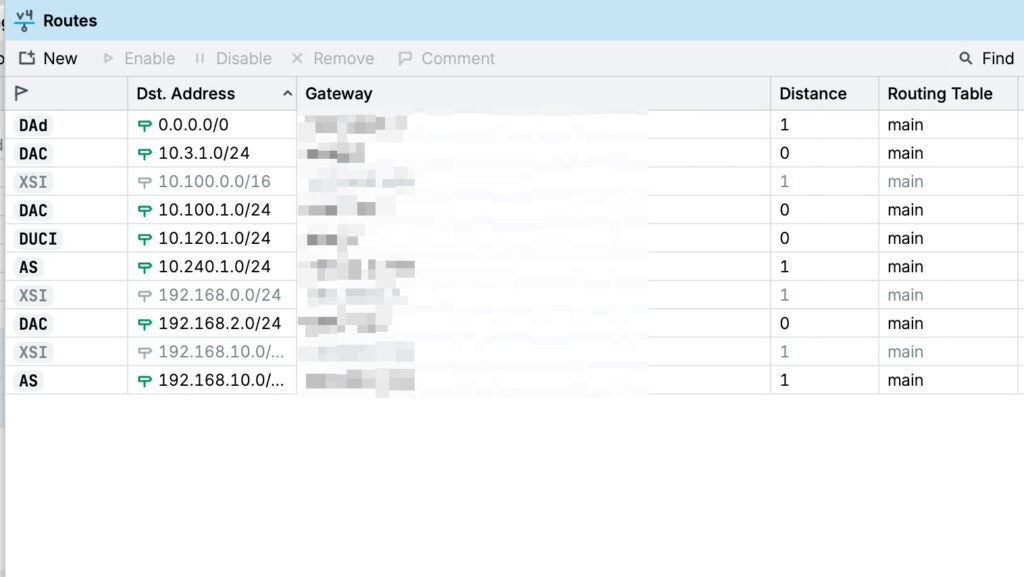
Solo será necesario ajustar el enrutamiento si existen reglas que obligan al tráfico del router a utilizar exclusivamente una WAN. Por eso, antes de dar la instalación por terminada, desconecta la conexión principal y comprueba que siguen funcionando tanto la resolución DNS como el bloqueo de un dominio de prueba. Todo esto lo puedes comprobar desde ip/routes
Cómo comprobar que la protección sigue activa
Una prueba útil debe verificar tanto la disponibilidad como la política. Prepara un dominio permitido y otro que hayas bloqueado expresamente para esta prueba. No necesitas visitar páginas maliciosas reales.
Empieza con la WAN principal activa. Comprueba que el dominio permitido resuelve y que el dominio de prueba recibe el tratamiento previsto. Después, provoca una caída controlada de la conexión principal y repite las consultas cuando entre el respaldo.
Ten en cuenta las cachés del router, del sistema operativo y del navegador. Una respuesta almacenada puede hacer que una prueba parezca correcta aunque todavía no se haya realizado una consulta nueva.
Contrasta las observaciones con los registros disponibles en FlashStart y con los errores DNS del MikroTik. Anota el tiempo de recuperación y cualquier intervención necesaria. Esa información será útil tanto para el mantenimiento como para explicar al cliente el comportamiento de su servicio.
Qué límites debes contemplar
Redirigir el puerto 53 no cubre todas las formas de resolución. Los navegadores o aplicaciones pueden utilizar DNS cifrado propio, y las VPN pueden transportar tráfico fuera del recorrido previsto. IPv6 también requiere una revisión específica: las reglas IPv4 del ejemplo no definen su política.
Estas cuestiones forman parte del diseño de la red y de la gestión de los dispositivos. Deben abordarse según el nivel de control que necesite la organización.
Lleva el filtrado DNS también a tu conexión de respaldo
Integrar FlashStart con MikroTik permite incorporar el filtrado DNS al diseño de continuidad de la empresa. La combinación resulta especialmente útil cuando quieres que el acceso de respaldo conserve los criterios de navegación definidos para el funcionamiento habitual.
La clave está en mantener un recorrido consistente: clientes que consultan al router, una conexión DoH correctamente configurada y rutas que permiten llegar al servicio desde ambas WAN. Una prueba de failover completa debe demostrar que se recuperan las consultas y que el dominio bloqueado continúa sujeto a la misma política.
¿Estás preparando una red MikroTik con dos conexiones a Internet? Consulta las opciones de FlashStart y plantea la integración teniendo en cuenta ambas WAN desde el principio. Así podrás evaluar el filtrado dentro de tu escenario real y convertir la conexión de respaldo en una parte comprobada de tu estrategia de continuidad.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.