Dal punto di vista della continuità operativa, è molto comune che un’azienda installi una seconda connessione Internet per garantire la prosecuzione delle attività in caso di guasto della linea principale. L’obiettivo sembra semplice: se una connessione smette di funzionare, il router utilizza quella alternativa e gli utenti possono tornare ad accedere alle proprie applicazioni. Tuttavia, c’è un altro aspetto che deve essere considerato in fase di progettazione: cosa succede al filtraggio di sicurezza durante questo passaggio?
In una rete che utilizza due operatori, mantenere la connettività e garantire l’applicazione delle policy di sicurezza sono due obiettivi strettamente collegati. La connessione di backup deve consentire di continuare a lavorare, preservando al tempo stesso i controlli definiti dall’organizzazione per l’accesso a Internet.
L’integrazione di FlashStart con MikroTik permette di introdurre il filtraggio DNS in questo scenario. Con una configurazione adeguata, il router può continuare a utilizzare il servizio di filtraggio anche quando entra in funzione la seconda WAN. In questo articolo vedremo come realizzare l’integrazione tramite DNS over HTTPS, quali aspetti verificare e come controllare che le policy continuino a essere applicate anche dopo il cambio di connessione.
Due connessioni Internet, un’unica policy di sicurezza
Una configurazione Dual WAN collega il router a due connessioni Internet. Queste possono operare con una linea principale e una di backup, oppure distribuire determinate connessioni tra entrambe. In questo articolo ci concentreremo sul primo scenario: la commutazione automatica in caso di guasto, comunemente chiamata failover.
Consideriamo un ufficio che utilizza una connessione in fibra ottica come linea principale e un secondo operatore come backup. In condizioni normali, i dipendenti accedono ai propri strumenti di lavoro tramite la fibra. Se questa diventa indisponibile, il router MikroTik passa alla connessione alternativa per ripristinare la connettività.
Dal punto di vista aziendale, l’aspetto fondamentale è garantire che il personale possa continuare a lavorare. Sul fronte della sicurezza, è altrettanto importante verificare che rimangano attive le restrizioni di navigazione e il blocco dei domini definiti dall’organizzazione.
Il passaggio da una WAN all’altra può modificare l’indirizzo IP pubblico di uscita. Questo dettaglio è rilevante quando un servizio identifica una determinata installazione attraverso il suo indirizzo IP. Prima di configurare le regole, quindi, è opportuno stabilire come FlashStart identificherà le richieste DNS provenienti dalla rete e attraverso quale percorso raggiungeranno la sua piattaforma.
Cosa offre FlashStart a una rete MikroTik
MikroTik gestisce funzionalità come il routing, la traduzione degli indirizzi (NAT) e le regole del firewall. FlashStart aggiunge un livello di filtraggio DNS che consente di applicare policy ai domini richiesti dai dispositivi.
Questa separazione permette di adottare un’architettura pratica: MikroTik gestisce la connettività della rete, mentre FlashStart applica le policy di filtraggio alle richieste DNS ricevute. Per un’azienda, il vantaggio consiste nell’integrare questo controllo nella propria infrastruttura, verificando che le policy siano applicate sia attraverso la connessione principale sia tramite quella di backup.
È importante chiarire anche l’ambito di intervento del servizio. Il filtraggio DNS non prevede l’invio di tutto il traffico web al cloud per analizzarne il contenuto. Nell’integrazione descritta, FlashStart interviene nella risoluzione dei nomi di dominio. Si tratta di un livello di protezione complementare al firewall e alle altre misure di sicurezza adottate dall’organizzazione.
L’integrazione di FlashStart con router dotati di funzionalità DPI (Deep Packet Inspection) è infatti una delle configurazioni più consigliate per determinati settori e ambiti applicativi. Comprendere questa distinzione aiuta a progettare una soluzione adeguata alle esigenze del cliente e a illustrarne i vantaggi senza promettere una protezione assoluta.

Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Perché utilizzare DNS over HTTPS in questa integrazione
DNS over HTTPS, o DoH, trasporta le richieste DNS attraverso una connessione HTTPS. Nel nostro scenario, il router MikroTik riceve le richieste dai dispositivi dell’ufficio e utilizza DoH per comunicare con FlashStart.
La crittografia protegge lo scambio di dati tra il router e il servizio DNS. Non cifra automaticamente tutte le comunicazioni della rete e non sostituisce i meccanismi di sicurezza delle applicazioni, ma garantisce la riservatezza delle richieste DNS durante il trasporto verso il provider.
Per l’amministratore di rete, il vantaggio di questa architettura consiste nella presenza di un punto di controllo centralizzato: i client inviano le richieste al router MikroTik, che comunica con l’endpoint assegnato da FlashStart. La guida ufficiale all’integrazione DoH per MikroTik descrive la configurazione del certificato e dell’URL da utilizzare.
Progettare un percorso DNS semplice e coerente
Prima di eseguire i comandi, è importante definire il percorso che seguiranno le richieste DNS. L’architettura proposta in questo articolo prevede che:
- I dispositivi utilizzino l’indirizzo LAN del router MikroTik come server DNS.
- MikroTik risponda utilizzando le informazioni disponibili nella propria cache oppure interroghi FlashStart tramite DoH.
- La comunicazione tra il router e FlashStart utilizzi la WAN disponibile in base alla configurazione di failover.
Questo approccio evita un errore frequente: configurare DoH sul router e, contemporaneamente, reindirizzare le richieste DNS degli utenti direttamente a un server DNS pubblico attraverso la porta 53. In quest’ultimo caso, le richieste reindirizzate non passano attraverso il resolver DoH di MikroTik.
La configurazione deve quindi seguire un’architettura coerente. Se l’obiettivo è centralizzare le richieste DNS sul router MikroTik e inviarle a FlashStart tramite una connessione cifrata, i client devono utilizzare il servizio DNS locale del router.
Preparare MikroTik e le due connessioni
Partiamo da una rete con RouterOS v7 e una configurazione di failover già funzionante. Questa guida si concentra sull’integrazione del filtraggio DNS; la configurazione specifica delle WAN dipenderà dalle connessioni disponibili e dalla topologia di rete esistente.
Come esempio, utilizzeremo una rete LAN 192.168.88.0/24, con il router MikroTik configurato sull’indirizzo 192.168.88.1. Si tratta di valori indicativi, da adattare a ciascuna installazione.
Prima di attivare il servizio, verifica che il router disponga di connettività attraverso entrambe le WAN. Non è sufficiente controllare che un computer riesca a navigare: la connessione DoH viene avviata direttamente da MikroTik, che deve quindi disporre di una route valida.
Controlla inoltre che data e ora siano corrette, che la sincronizzazione dell’orologio funzioni anche dopo un riavvio e che sia disponibile un backup della configurazione. Una procedura di implementazione ben organizzata permette di individuare eventuali problemi e ripristinare la configurazione precedente senza dover improvvisare durante un’interruzione del servizio.
Configurare la connessione con FlashStart
La guida FlashStart prevede il download e l’importazione del certificato root necessario per la procedura:
/tool fetch url=https://download.flashstart.com/fs_rootca/fs_rootca.pem
/certificate import file-name=fs_rootca.pem passphrase=””
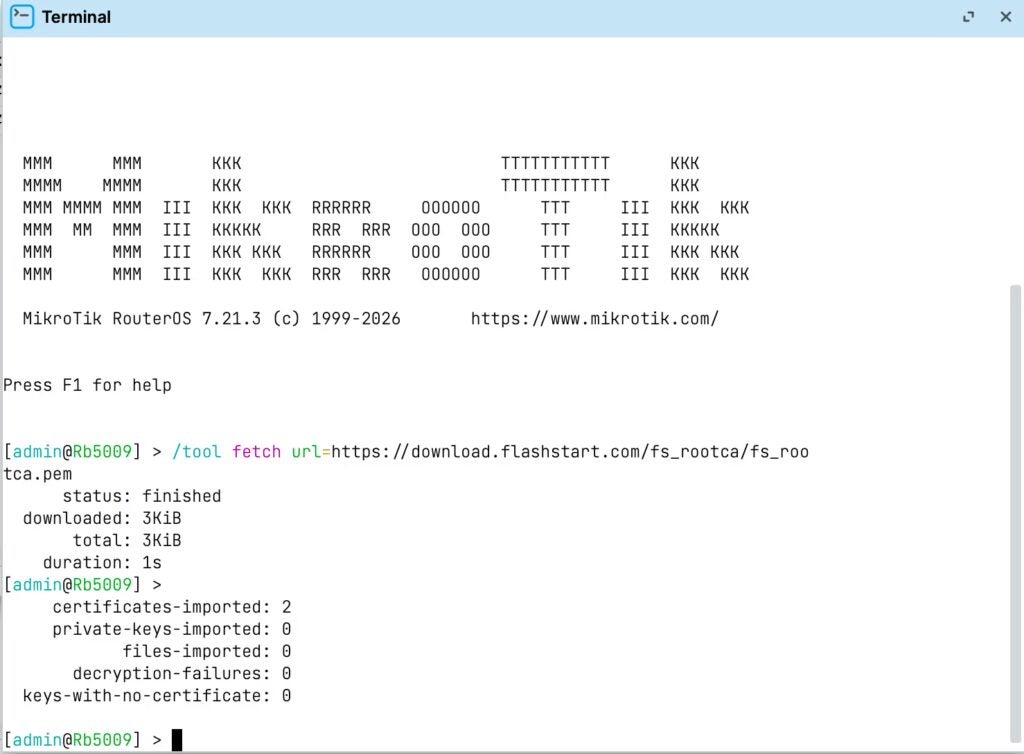
Verifica la provenienza del certificato e i requisiti applicabili alla versione di RouterOS utilizzata prima di importarlo. RouterOS dispone attualmente di certificati root integrati; non tutte le versioni e non tutti i servizi richiedono la stessa procedura di importazione. Per maggiori dettagli, consulta la documentazione MikroTik relativa ai certificati.
Successivamente, configura l’URL assegnato alla tua installazione, disponibile nella sezione DOH del pannello di amministrazione FlashStart. Sostituisci CODIGO_DEL_PANEL con il valore effettivo:
/ip dns set use-doh-server=”https://doh.flashstart.com/CODIGO_DEL_PANEL” verify-doh-cert=yes
Al termine della configurazione, potrai verificarne i parametri nella sezione IP/DNS.
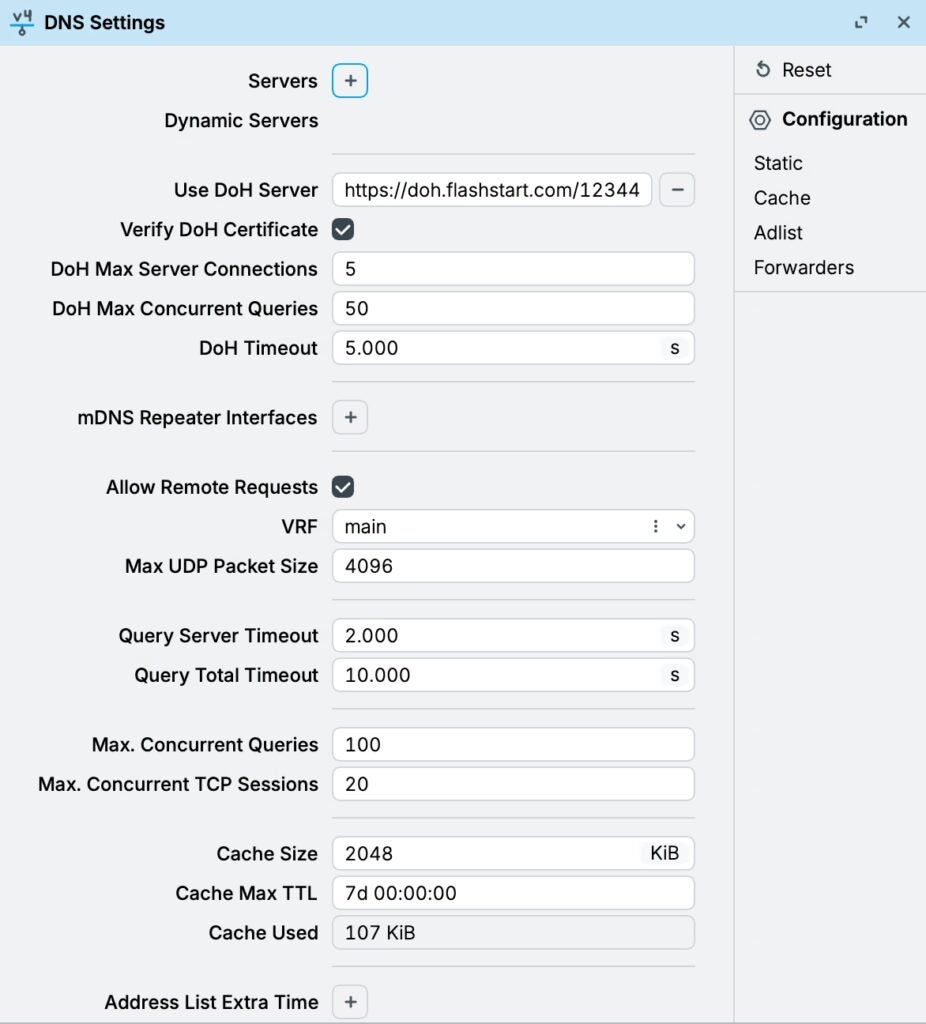
La verifica del certificato deve rimanere attiva. Se la connessione non funziona, controlla la data e l’ora del sistema, la catena di attendibilità del certificato e la connettività. Disattivare la verifica del certificato non dovrebbe essere considerato una soluzione ordinaria ai problemi di configurazione.
Un altro aspetto importante riguarda la risoluzione iniziale del nome doh.flashstart.com. Prima di stabilire la connessione, il router deve essere in grado di risolvere questo hostname. È quindi necessario mantenere un meccanismo adeguato per la risoluzione DNS iniziale. Eliminare tutti i server DNS tradizionali senza prevedere un’alternativa potrebbe impedire il corretto avvio di DoH.
MikroTik documenta la possibilità di utilizzare server DNS tradizionali oppure una voce statica per questa risoluzione iniziale. Specifica inoltre che, in caso di malfunzionamento di DoH, le richieste DNS generali non vengono automaticamente reindirizzate ai server DNS tradizionali. Questi aspetti sono descritti nella documentazione DNS di MikroTik.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Configurare i dispositivi affinché utilizzino il router come server DNS
Per consentire al router MikroTik di rispondere alle richieste DNS dei client, abilita il servizio DNS del router.
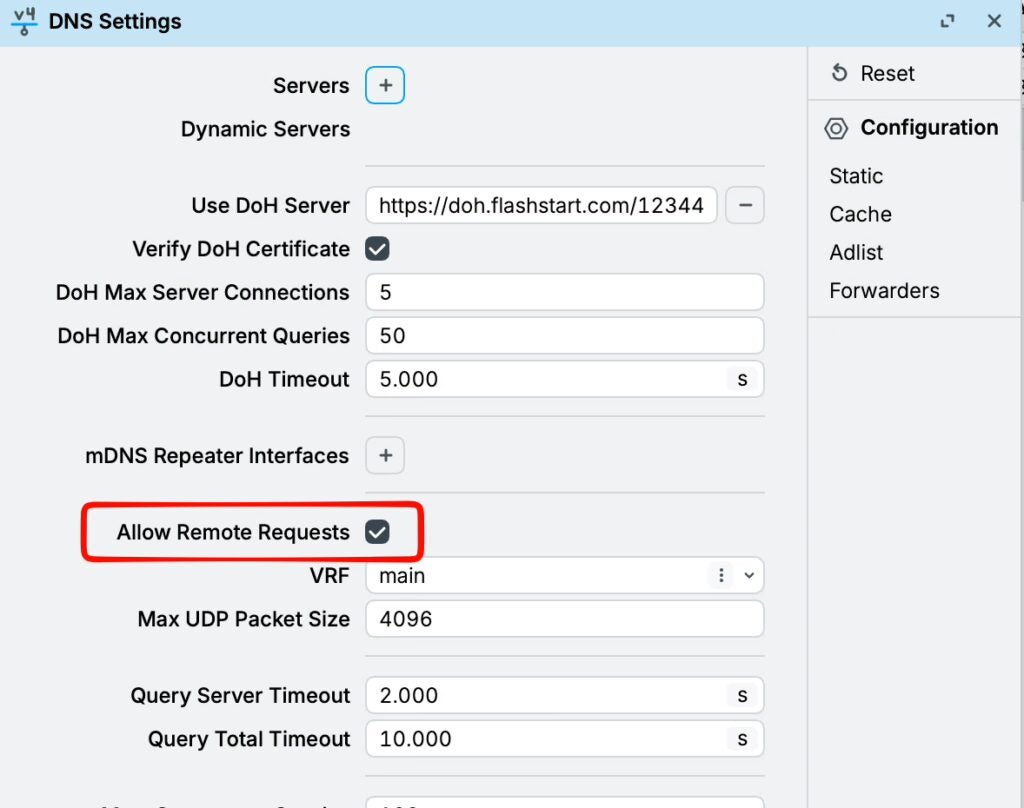
Configura quindi il DHCP affinché distribuisca l’indirizzo LAN del router come server DNS. Nel nostro esempio, l’indirizzo sarà 192.168.88.1. I dispositivi dovranno rinnovare il proprio lease DHCP per ricevere la modifica.
Prima di abilitare il servizio, verifica le regole di accesso. Il firewall deve consentire il traffico TCP e UDP sulla porta 53 proveniente dalle reti autorizzate e bloccare le richieste provenienti da Internet. Poiché si tratta di un servizio eseguito direttamente sul router, la catena firewall interessata è input.
Questo aspetto richiede particolare attenzione: abilitare un servizio per la rete aziendale non significa renderlo accessibile anche dalle due WAN. La documentazione MikroTik spiega come impedire che il router venga utilizzato come resolver DNS aperto.
In una LAN semplice, è inoltre possibile reindirizzare verso il router le richieste DNS tradizionali che i client tentano di inviare ad altri indirizzi:
/ip firewall nat
add chain=dstnat in-interface-list=LAN protocol=udp dst-port=53 action=redirect to-ports=53 comment=”DNS UDP de LAN al router”
add chain=dstnat in-interface-list=LAN protocol=tcp dst-port=53 action=redirect to-ports=53 comment=”DNS TCP de LAN al router”
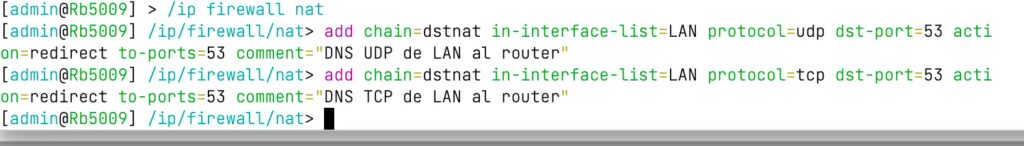
Queste regole sono esempi relativi a IPv4. L’elenco delle interfacce LAN deve contenere quelle corrette e, prima di applicare le regole, è necessario considerare eventuali server DNS interni o eccezioni autorizzate. Verifica inoltre l’ordine delle nuove regole rispetto a quelle già presenti.
È necessario modificare qualcosa in FlashStart quando si verifica un guasto a un operatore?
Se il router MikroTik dispone già di una configurazione di failover che gli consente di accedere a Internet attraverso entrambe le connessioni, non è necessario modificare la configurazione DoH di FlashStart quando la WAN principale diventa indisponibile. Il router utilizzerà la connessione di backup per ristabilire la comunicazione con lo stesso URL DoH.
Ad esempio, se un ufficio utilizza una connessione in fibra ottica come accesso principale e una connessione 4G come backup, le richieste DNS verso FlashStart potranno essere instradate attraverso il 4G quando MikroTik rileva il guasto della fibra. Il passaggio potrebbe richiedere alcuni secondi, in base ai tempi di rilevamento del guasto e di ripristino della connessione.
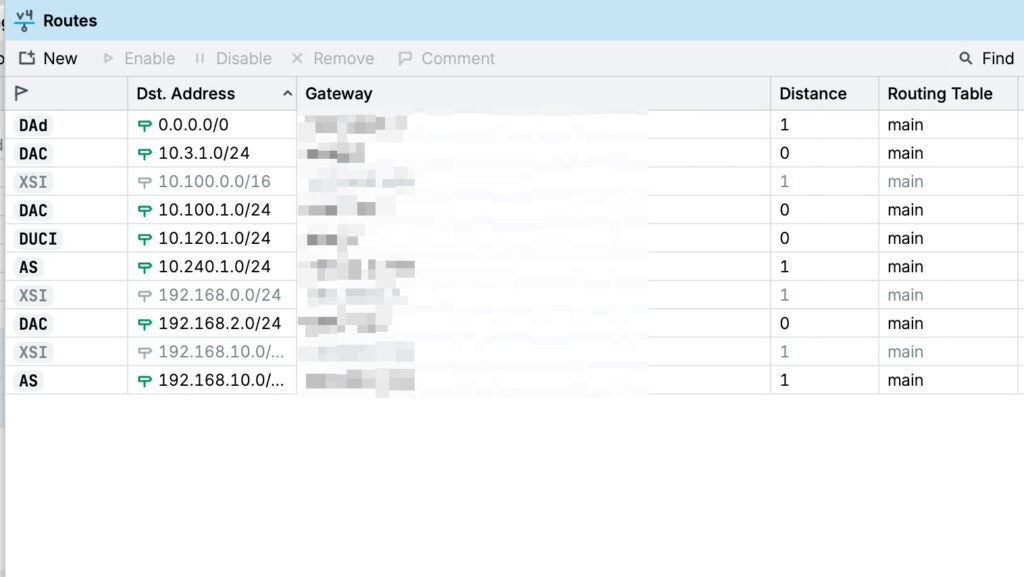
Sarà necessario intervenire sul routing soltanto se sono presenti regole che obbligano il traffico generato dal router a utilizzare esclusivamente una WAN. Per questo motivo, prima di considerare conclusa l’installazione, disconnetti la linea principale e verifica che continuino a funzionare sia la risoluzione DNS sia il blocco di un dominio di test.
Tutte queste verifiche possono essere effettuate anche dalla sezione IP/Routes.
Come verificare che la protezione rimanga attiva
Un test efficace deve verificare sia la disponibilità del servizio sia la corretta applicazione delle policy. Prepara un dominio consentito e un secondo dominio che avrai esplicitamente bloccato per la prova. Non è necessario visitare siti realmente dannosi.
Inizia con la WAN principale attiva. Verifica che il dominio consentito venga risolto correttamente e che quello di test sia sottoposto al blocco previsto. Successivamente, simula un’interruzione controllata della connessione principale e ripeti le interrogazioni DNS una volta attivata la linea di backup.
Considera anche la presenza delle cache DNS del router, del sistema operativo e del browser. Una risposta memorizzata nella cache potrebbe far apparire il test riuscito anche quando non è stata ancora eseguita una nuova richiesta DNS.
Confronta i risultati con i log disponibili su FlashStart e con gli eventuali errori DNS registrati da MikroTik. Annota il tempo necessario per il ripristino e gli eventuali interventi richiesti. Queste informazioni saranno utili sia per la manutenzione sia per spiegare al cliente il comportamento del servizio in caso di failover.
Quali limiti è necessario considerare
Il reindirizzamento della porta 53 non copre tutte le modalità di risoluzione DNS. Browser e applicazioni possono utilizzare autonomamente protocolli DNS cifrati, mentre le VPN possono instradare il traffico al di fuori del percorso previsto.
Anche IPv6 richiede una verifica specifica: le regole IPv4 presentate nell’esempio non ne definiscono le policy.
Questi aspetti devono essere considerati durante la progettazione della rete e nella gestione dei dispositivi, in funzione del livello di controllo richiesto dall’organizzazione.
Estendi il filtraggio DNS anche alla connessione di backup
L’integrazione di FlashStart con MikroTik permette di includere il filtraggio DNS nella strategia di continuità operativa aziendale. Questa combinazione è particolarmente utile quando si desidera che la connessione di backup mantenga gli stessi criteri di navigazione definiti per il normale funzionamento della rete.
L’elemento fondamentale è garantire un percorso DNS coerente: client che interrogano il router, una connessione DoH configurata correttamente e route che consentano di raggiungere il servizio attraverso entrambe le WAN. Un test di failover completo deve dimostrare che la risoluzione DNS viene ripristinata e che i domini bloccati continuano a essere soggetti alle stesse policy.
Stai progettando una rete MikroTik con due connessioni Internet? Scopri le soluzioni FlashStart e valuta fin dall’inizio l’integrazione tenendo conto di entrambe le WAN. In questo modo potrai verificare il funzionamento del filtraggio DNS nella tua infrastruttura e rendere la connessione di backup una componente affidabile e verificata della tua strategia di continuità operativa.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.