En los escenarios de “Hospitality” es muy común que un huésped se conecte con su móvil al Wi-Fi y consulte una reserva. En una oficina, un proveedor utiliza la red de invitados para acceder a una presentación. Son situaciones cotidianas que comparten una necesidad: ofrecer una conexión sencilla sin dar acceso a los sistemas internos de la organización.
Crear una red llamada «Invitados» es solo el principio. También hay que decidir qué recursos podrán alcanzar sus usuarios, cómo evitar que se comuniquen con otros dispositivos y qué política de navegación se aplicará. Una contraseña diferente, por sí sola, no resuelve estas cuestiones.
MikroTik y FlashStart permiten abordar estas necesidades de forma complementaria. MikroTik organiza el acceso y las comunicaciones de la red; FlashStart aporta filtrado DNS para aplicar controles sobre los dominios consultados. En este caso práctico veremos cómo combinar ambas funciones para una red de invitados en un hotel y cómo adaptar el mismo planteamiento a una oficina.

Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
El escenario: un hotel con recepción, administración y huéspedes
Imaginemos un hotel de 30 habitaciones con varios puntos de acceso, un switch gestionable y un router MikroTik como salida a Internet. Vamos a simular este diseño.
La recepción utiliza una aplicación de gestión, administración accede a documentación interna y los huéspedes conectan móviles, portátiles y tabletas. La dirección quiere ofrecer Internet manteniendo separados esos dispositivos de los equipos del negocio.
Para conseguirlo proponemos tres redes:
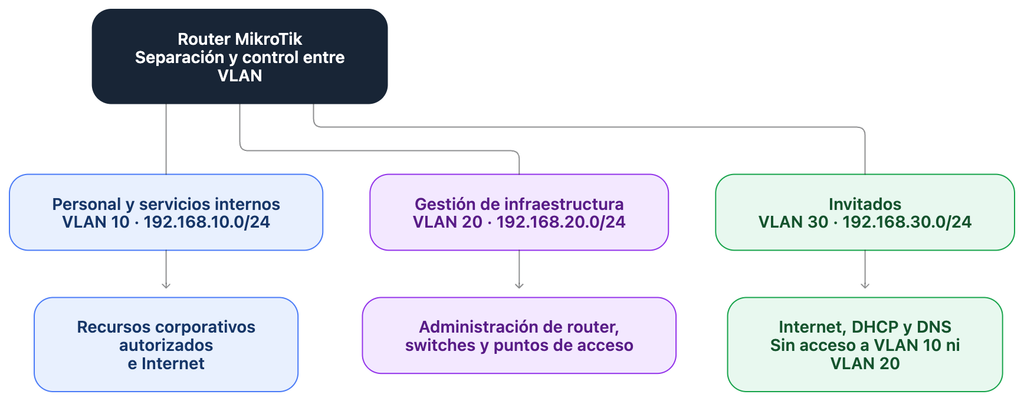
Las direcciones y los identificadores son ficticios. Antes de utilizarlos, hay que comprobar que no coincidan con otras redes de la instalación o con subredes accesibles mediante VPN.
En una oficina, el mismo diseño permitiría separar las visitas de los empleados y los servidores. Cambiaría la política de uso, pero se mantendría el principio: conectar a un visitante no debe abrirle acceso a los recursos de trabajo.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Qué aporta cada parte de la solución
MikroTik se encarga de entregar direcciones IP, enrutar el tráfico y aplicar reglas de firewall. Los puntos de acceso y switches transportan las VLAN y deben aplicar el aislamiento que corresponda dentro de la red inalámbrica.
FlashStart permite definir políticas de filtrado sobre los dominios consultados, incluyendo protección frente a dominios identificados como maliciosos y controles por categorías. Sus políticas contemplan también excepciones para permitir o bloquear dominios concretos, según las necesidades de la organización. Estas funciones están descritas en la documentación de políticas de FlashStart.
Para el establecimiento, esta combinación permite construir un servicio de invitados con controles definidos y comprobables. Por ejemplo, mantener accesibles los servicios de reservas, transporte y videollamadas, mientras se restringen categorías que la dirección haya decidido excluir.
El filtrado DNS complementa la separación de redes. No sustituye al firewall ni analiza por sí solo todos los archivos descargados o el contenido de cada sesión HTTPS. De la misma manera, una VLAN separada no determina qué dominios pueden visitar sus usuarios. Cada componente resuelve una parte del problema.
Paso 1. Asociar el Wi-Fi de invitados a su propia VLAN
En los puntos de acceso, crea un SSID como Hotel-Invitados y asígnalo a la VLAN 30. Los enlaces entre los AP, el switch y el router deben transportar correctamente esa VLAN.
La configuración concreta depende del fabricante del AP y, en MikroTik, del modelo y del paquete inalámbrico utilizado. Por eso, el ejemplo parte de una interfaz de capa 3 llamada vlan30-invitados ya creada en el router y de un transporte VLAN validado de extremo a extremo.
Comprueba que un equipo conectado al SSID de invitados llega únicamente a la VLAN 30 y que no recibe una dirección de la red del personal. Revisa las VLAN permitidas en los enlaces troncales y los puertos de acceso: anunciar dos SSID distintos no garantiza que terminen en redes separadas.
Paso 2. Preparar las direcciones y el DHCP
Con vlan30-invitados disponible, podemos asignar al router la dirección 192.168.30.1 y reservar un rango para los clientes.
El cliente recibirá una dirección del rango, utilizará el MikroTik como puerta de enlace y le enviará sus consultas DNS. La duración de cuatro horas es orientativa: debe ajustarse a la rotación de usuarios y al número de dispositivos esperado.
Una habitación puede tener varios dispositivos conectados. Dimensiona el rango para la ocupación simultánea prevista, incluyendo zonas comunes y eventos. Si necesitas ampliarlo, revisa conjuntamente subred, pool, DHCP y reglas que utilicen esas direcciones.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Paso 3. Proteger el router y separar a los invitados del negocio
Hay dos destinos distintos que debemos controlar. Las consultas DNS y DHCP van al propio MikroTik; las conexiones a Internet o a otra subred atraviesan el router. En RouterOS corresponden, respectivamente, a las cadenas input y forward, como explica la documentación del firewall.
Los siguientes bloques son una base IPv4 para el escenario descrito, sin HotSpot. Deben integrarse desde una conexión de administración de confianza, con copia de seguridad y revisando las reglas existentes. La lista WAN debe contener exclusivamente las interfaces de salida a Internet.
Primero creamos una cadena específica para el acceso de invitados al router:
/ip firewall filter
add chain=guest-input connection-state=invalid action=drop
add chain=guest-input protocol=udp dst-port=67 action=accept comment="DHCP invitados"
add chain=guest-input protocol=udp dst-port=53 action=accept comment="DNS UDP invitados"
add chain=guest-input protocol=tcp dst-port=53 action=accept comment="DNS TCP invitados"
add chain=guest-input protocol=icmp action=accept comment="Diagnostico ICMP"
add chain=guest-input action=drop comment="Bloquear otros servicios del router"
add chain=input in-interface=vlan30-invitados action=jump jump-target=guest-input place-before=0
Con este diseño, los invitados pueden solicitar configuración de red y consultar DNS, pero no abrir WinBox, SSH o la administración web del router mediante IP. La aceptación de ICMP es una decisión del ejemplo para facilitar diagnóstico.
Revisa además servicios de capa 2, como MAC WinBox y descubrimiento de vecinos, para limitarlos a interfaces de gestión. El firewall IP no sustituye ese control.
Para las comunicaciones que atraviesan el equipo, bloqueamos los destinos privados del ejemplo y permitimos después únicamente la salida por WAN:
/ip firewall address-list
add list=guest-no-destinos address=10.0.0.0/8
add list=guest-no-destinos address=172.16.0.0/12
add list=guest-no-destinos address=192.168.0.0/16
add list=guest-no-destinos address=100.64.0.0/10
/ip firewall filter
add chain=guest-forward connection-state=invalid action=drop
add chain=guest-forward dst-address-list=guest-no-destinos action=drop comment="Sin acceso a redes privadas"
add chain=guest-forward out-interface-list=WAN action=accept comment="Invitados hacia Internet"
add chain=guest-forward action=drop comment="Bloquear otros destinos"
add chain=forward in-interface=vlan30-invitados action=jump jump-target=guest-forward place-before=0
La lista también evita alcanzar muchos equipos del operador con direcciones privadas a través de la WAN. Añade cualquier destino sensible adicional, incluidas direcciones públicas utilizadas para administración. Estos cuatro rangos no son un inventario completo de todos los destinos especiales o internos posibles.
Los saltos se colocan al principio para que una aceptación general anterior no anule el control. El firewall general debe seguir permitiendo las respuestas de conexiones autorizadas y bloqueando conexiones no solicitadas desde Internet. Revisa también FastTrack y las conexiones ya existentes al introducir cambios. No ejecutes estos bloques repetidamente, porque crearías reglas duplicadas.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Paso 4. Evitar comunicaciones entre huéspedes
Separar invitados y personal no impide necesariamente que dos huéspedes se comuniquen entre sí. Si ambos dispositivos están dentro de la misma VLAN, parte de su tráfico puede circular por el AP o el switch sin pasar por el enrutamiento IP del MikroTik.
Activa el aislamiento de clientes en los puntos de acceso. En el menú WiFi de MikroTik, la propiedad client-isolation está documentada para aislar clientes conectados al mismo AP. Consulta la documentación WiFi para tu hardware y paquete.
Después prueba con dos dispositivos conectados a AP diferentes. El aislamiento de un AP no demuestra que toda la red impida comunicaciones entre huéspedes. Si el tráfico cruza el switch, necesitarás un mecanismo de aislamiento compatible con ese diseño, como segmentación adicional o aislamiento de puertos adecuadamente configurado.
Por ejemplo, bloquear el acceso de un huésped al ordenador de recepción y bloquear el acceso al portátil de otra habitación son comprobaciones distintas. Ambas deben formar parte de la entrega del servicio.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Paso 5. Definir la política de invitados en FlashStart
Antes de activar categorías, acuerda qué experiencia quiere ofrecer el establecimiento. Para nuestro hotel proponemos una política llamada Invitados-Hotel: protección frente a dominios maliciosos, restricciones de contenido seleccionadas y excepciones justificadas para servicios necesarios.
No conviene trasladar automáticamente a los huéspedes las restricciones de productividad de una oficina. Un servicio de vídeo o una red social puede formar parte del uso esperado del Wi-Fi del hotel. En una sala de reuniones, las necesidades pueden ser diferentes.
Una propuesta inicial podría ser:
| Objetivo | Criterio de configuración |
| Reducir exposición a dominios peligrosos | Activar la protección disponible frente a amenazas en la política. |
| Adecuar la navegación al establecimiento | Seleccionar las categorías que la dirección quiera restringir. |
| Mantener servicios esenciales | Comprobar reservas, transporte, correo y herramientas de reuniones. |
| Resolver bloqueos legítimos | Revisar el dominio y crear una excepción concreta cuando proceda. |
FlashStart permite gestionar categorías y excepciones; la documentación de filtrado de contenidos explica estas opciones. Para el integrador, esta fase permite convertir una configuración técnica en una política comprensible para quien gestiona el servicio.
Paso 6. Conectar el MikroTik con FlashStart mediante DoH
El recorrido será sencillo: el huésped consulta al MikroTik y el MikroTik consulta a FlashStart mediante DNS over HTTPS. El cifrado se aplica al tramo entre router y proveedor; no convierte automáticamente la comunicación DNS del cliente con el router en una conexión cifrada.
La guía oficial de FlashStart para MikroTik consultada utiliza estos comandos para el certificado:
/tool fetch url=https://download.fsflt.com/fs_rootca/fs_rootca.pem
/certificate import file-name=fs_rootca.pem passphrase=""
Tras verificar la procedencia y confianza del certificado, configura el endpoint de tu panel. El código siguiente contiene un marcador que debes sustituir:
/ip dns set use-doh-server="https://doh.fsflt.com/CODIGO_DEL_PANEL" verify-doh-cert=yes allow-remote-requests=yes
Utiliza la URL exacta proporcionada para tu instalación y comprueba que esté vinculada a la política prevista. Mantén la validación TLS, la hora correcta y acceso HTTPS desde el router al servicio.
El nombre del endpoint necesita resolución inicial. No elimines todos los DNS existentes sin disponer de otro mecanismo para resolverlo. Asimismo, bloquea TCP y UDP 53 desde las WAN mediante el firewall general, antes de cualquier aceptación que pudiera exponer el servicio. MikroTik describe estos requisitos en su documentación DNS.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
¿Por qué necesitan las empresas informes de uso de Internet?
Los informes de uso de Internet respaldan diversos objetivos operativos y de seguridad. Su valor va más allá de comprender qué sitios web se consultan: ayudan a las organizaciones a mejorar la visibilidad, reforzar la gobernanza y tomar decisiones tecnológicas más fundamentadas.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.
Una política de invitados no se selecciona solo por tener una VLAN
El ajuste use-doh-server de este ejemplo pertenece al resolvedor del router. Si personal e invitados utilizan ese mismo servicio, no se elige automáticamente una URL diferente según la VLAN de origen.
En nuestro diseño, el personal conserva su servicio DNS independiente; el resolvedor configurado aquí se utiliza para invitados y para las consultas propias del router. Si el personal ya dependía de ese resolvedor, evalúa el impacto antes de modificarlo.
Para ofrecer políticas distintas a varias redes, diseña puntos de resolución o mecanismos de identificación diferenciados compatibles con FlashStart. Crear dos nombres de política en el panel no basta si todas las consultas llegan por el mismo endpoint sin una distinción adicional.
Las redes empresariales modernas incluyen plataformas en la nube, aplicaciones SaaS, endpoints remotos y múltiples dispositivos conectados a Internet.
Paso 7. Redirigir el DNS convencional de invitados
Un visitante puede configurar manualmente otro DNS. Para dirigir también esas consultas convencionales al MikroTik, utiliza reglas limitadas a la interfaz de invitados:
/ip firewall nat
add chain=dstnat in-interface=vlan30-invitados protocol=udp dst-port=53 action=redirect to-ports=53 comment="DNS UDP invitados al router"
add chain=dstnat in-interface=vlan30-invitados protocol=tcp dst-port=53 action=redirect to-ports=53 comment="DNS TCP invitados al router"
Colócalas antes de otras reglas NAT que coincidan con ese tráfico. Al usar redirect, la consulta termina en el router y puede seguir el recorrido DoH configurado. Redirigirla directamente a una IP pública por el puerto 53 sería otra arquitectura.
Estas reglas no capturan el DoH propio de navegadores, las VPN ni todo el tráfico DNS cifrado. Si necesitas un control adicional, define una política específica y prueba su efecto sobre los dispositivos de los usuarios. Bloquear HTTPS indiscriminadamente impediría gran parte de la navegación legítima.I.
Un servicio de invitados que puedas mantener
Una vez desplegado, documenta quién puede cambiar las categorías, cómo solicitar una excepción y qué comprobar cuando un usuario informa de un bloqueo. Por ejemplo, antes de permitir una categoría completa, identifica el dominio necesario y evalúa una excepción limitada.
Separa las incidencias de cobertura, capacidad y resolución DNS. Si un cliente recibe poca señal, modificar FlashStart no mejorará su enlace inalámbrico. Si la consulta falla por un certificado, aumentar el ancho de banda tampoco resolverá el problema.
Esta distinción facilita el soporte y ayuda al integrador a ofrecer un mantenimiento concreto: revisar la política, comprobar el aislamiento y validar el servicio después de cambios de firmware o de red.
¿Quieres incorporar filtrado DNS al Wi-Fi de invitados de tu hotel u oficina? Consulta las opciones de FlashStart para redes Wi-Fi y plantea la integración sobre una red correctamente segmentada. Con MikroTik gestionando el acceso y FlashStart aplicando la política DNS, podrás ofrecer una conexión de invitados con controles definidos y pruebas que demuestren su funcionamiento.
Protección DNS de última generación, totalmente basada en la nube y en la inteligencia artificial, y fácil de activar.